Europäische Union

2009/767/EG: Entscheidung der Kommission vom 16. Oktober 2009 über Maßnahmen zur Erleichterung der Nutzung elektronischer Verfahren über einheitliche Ansprechpartner gemäß der Richtlinie 2006/123/EG des Europäischen Parlaments und des Rates über Dienstleistungen im Binnenmarkt (Bekannt gegeben unter Aktenzeichen K(2009) 7806) (Text von Bedeutung für den EWR)

Konsolidierte Fassung

Konsolidierungsdatum: 2014-02-01

Quellenkennung: 32009D0767. Spätere Änderungen sind nicht automatisch in dieser Fassung enthalten.

Zur amtlichen Quelle ↗

Originaldateien und Anlagen
Weitere gespeicherte Fassungen

Durchsuchbarer Text in vereinfachter Darstellung. Tabellen, Abbildungen und verbindliche Gestaltung bitte anhand der Originaldateien prüfen.

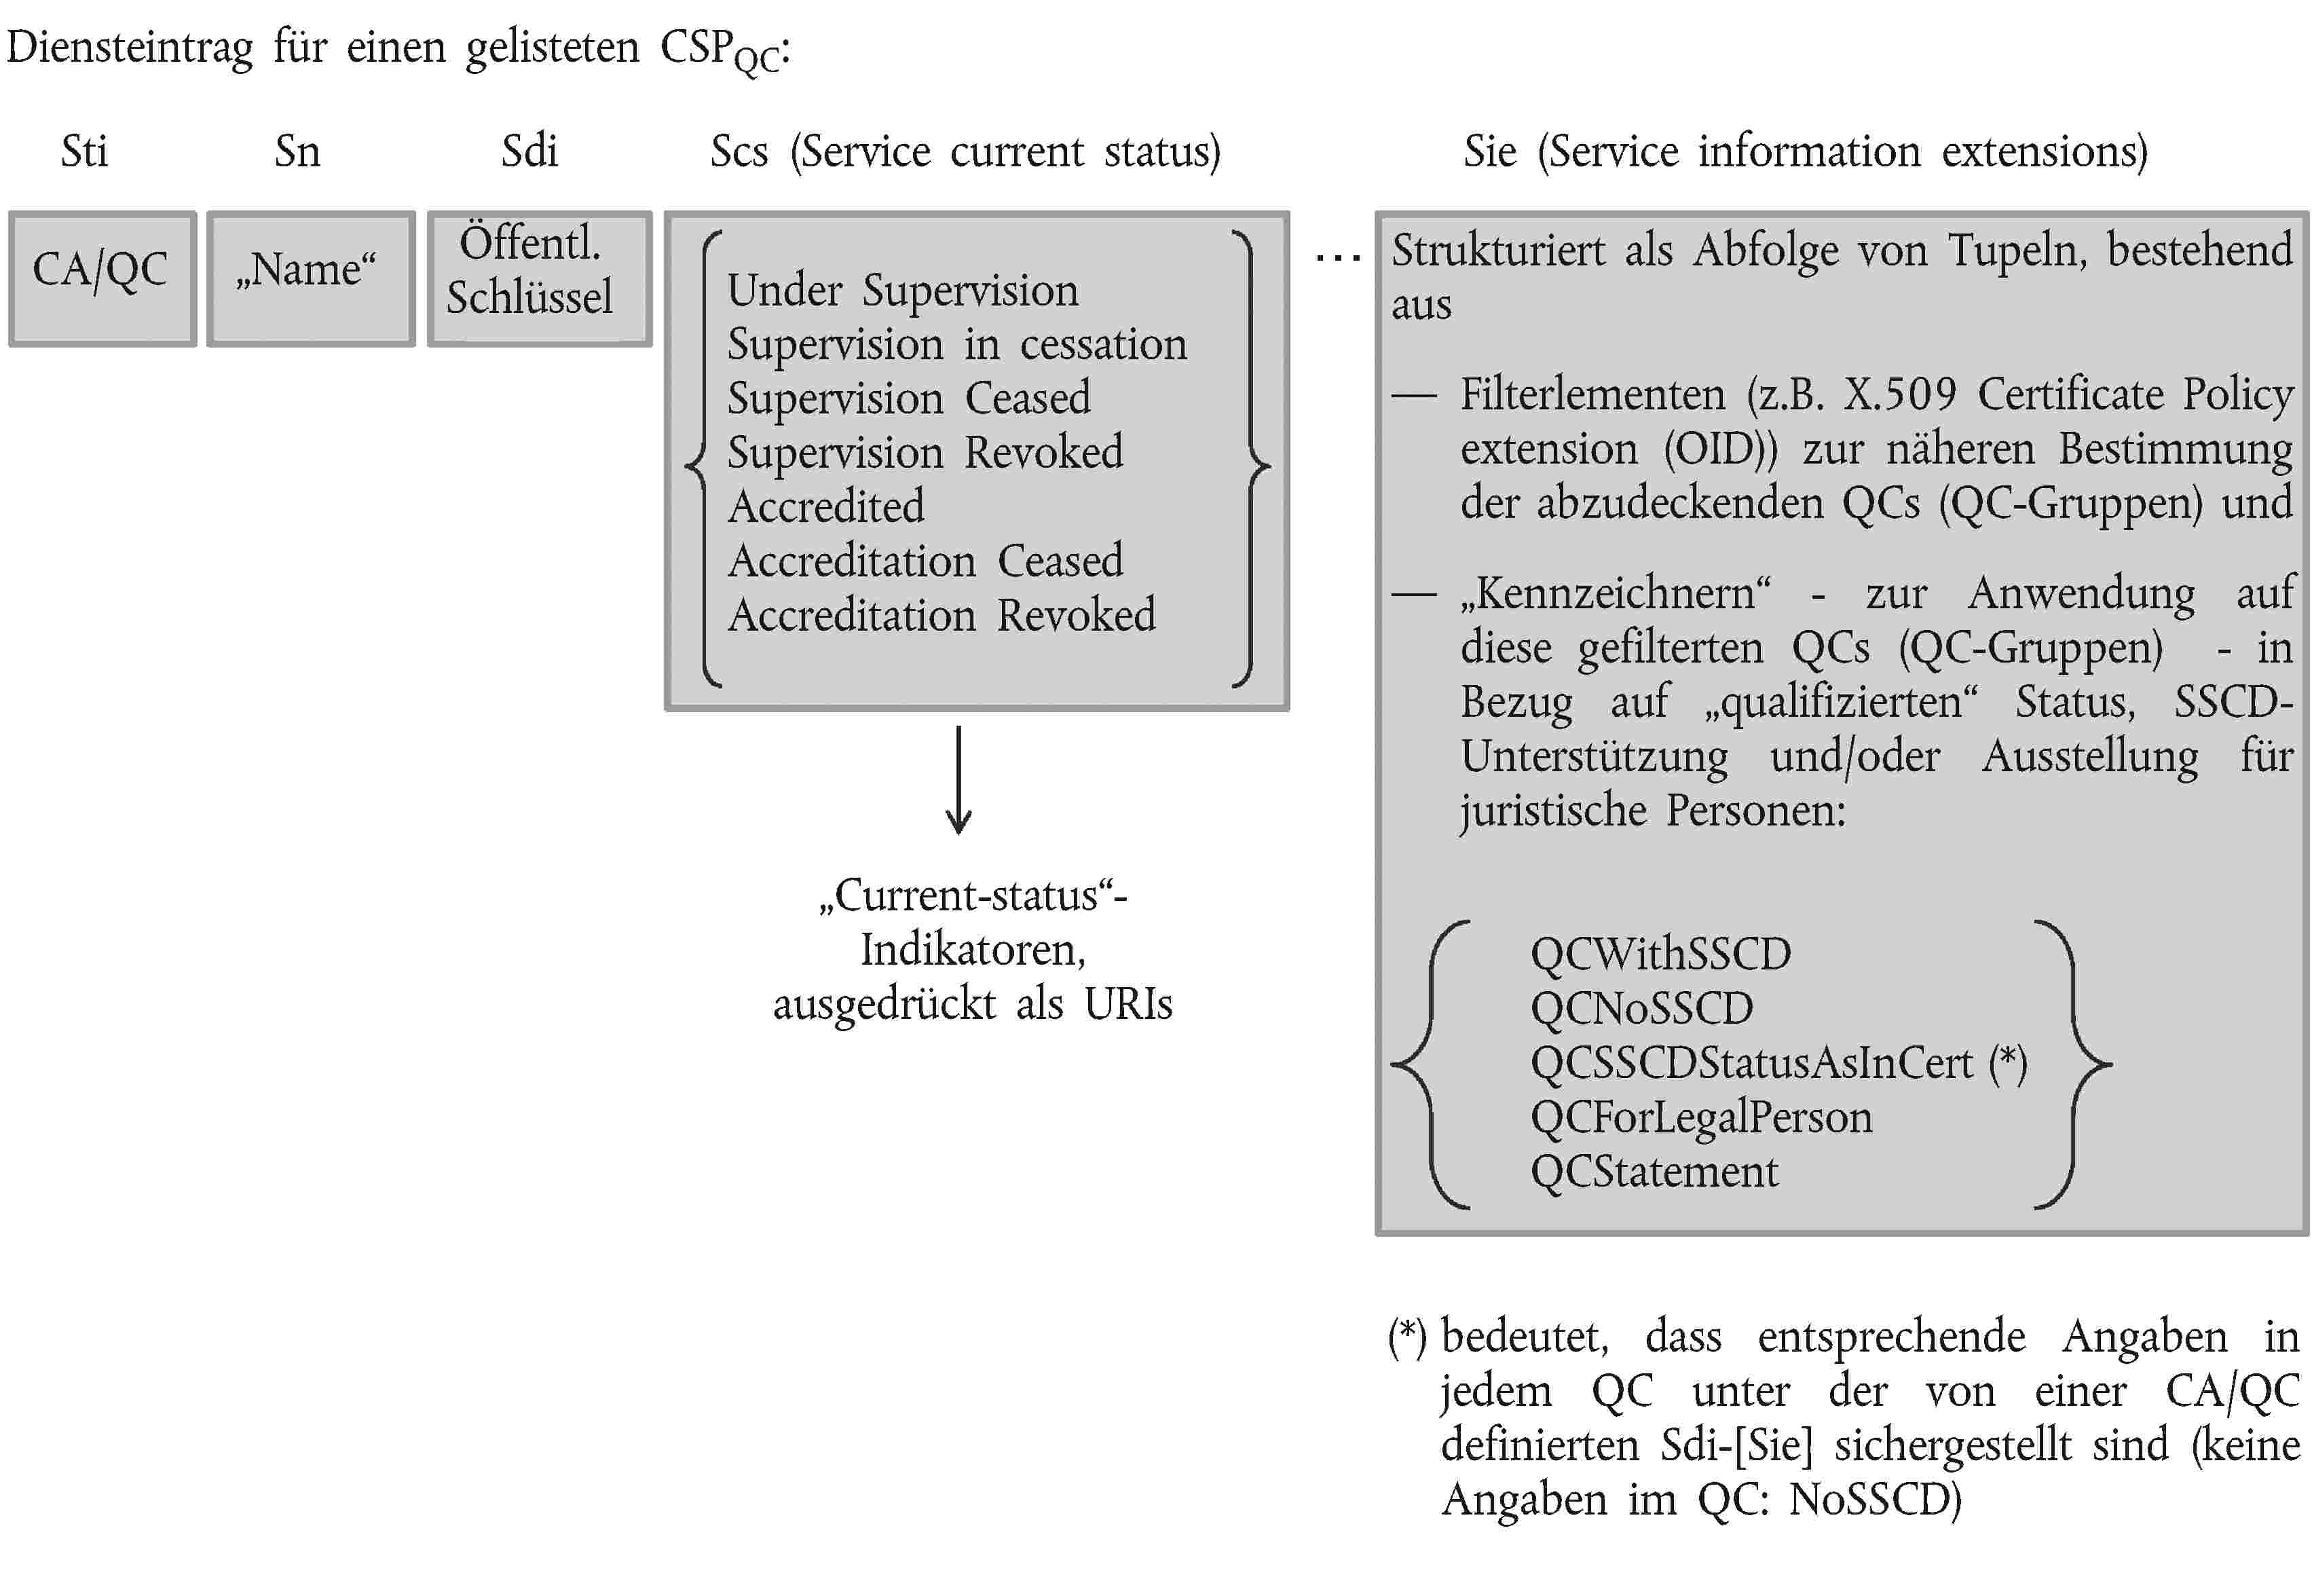
z. B. CRLs und OCSP-Responses) von einer Stelle signiert wird, deren privater Schlüssel nicht über einen Zertifizierungspfad für gelistete, QCs ausstellende CAs („CA/QC“) zertifiziert wurde, werden in die vertrauenswürdige Liste aufgenommen; die betreffenden Dienste im Zusammenhang mit dem Gültigkeitsstatus von Zertifikaten werden als solche in der Liste aufgeführt (d. h. als Dienste des Typs „OCSP/QC“ bzw. „CRL/QC“), da sie als Bestandteil der beaufsichtigten bzw. akkreditierten „qualifizierten“ Dienste im Zusammenhang mit der Erbringung von QC-Zertifizierungsdiensten betrachtet werden können. Selbstverständlich sind OCSP-Responder oder CRL-Aussteller, deren Zertifikate von CAs innerhalb der Hierarchie eines gelisteten CA/QC-Dienstes signiert werden, als „valid“ (gültig) und dem Statuswert des gelisteten CA/QC-Dienstes entsprechend zu betrachten. Eine ähnliche Bestimmung kann auf Zertifizierungsdienste, die nicht qualifizierte Zertifikate ausstellen (Dienste des Typs „CA/PKC“), angewandt werden. In der vertrauenswürdigen Liste müssen Dienste im Zusammenhang mit dem Gültigkeitsstatus von Zertifikaten aufgeführt sein, wenn die Anwenderzertifikate, auf die sich die Dienste beziehen, keine Angaben dazu enthalten, an welchem Ort Informationen über solche Dienste zu finden sind. 4.    Begriffsbestimmungen und Abkürzungen Für dieses Dokument gelten folgende Begriffsbestimmungen und Kurzbezeichnungen: Begriff Kurzbezeichnung Begriffsbestimmung Zertifizierungsdiensteanbieter (Certification Service Provider) CSP Definition nach Artikel 2 Absatz 11 der Richtlinie 1999/93/EG. Zertifizierungsstelle (Certification Authority) CA 1.  ein Zertifizierungsdiensteanbieter, der Public-Key-Zertifikate erstellt und zuweist, oder 2.  ein technischer Zertifikatserstellungsdienst, der von einem Zertifizierungsdiensteanbieter genutzt wird, der Public-Key-Zertifikate erstellt und zuweist. HINWEIS: Weitere Erläuterungen zum Begriff der „Zertifizierungsstelle“ siehe EN 319 411-2 (1), Abschnitt 4. Zertifizierungsstelle, die qualifizierte Zertifikate ausstellt CA/QC Eine CA, die die Anforderungen von Anhang II der Richtlinie 1999/93/EG erfüllt und qualifizierte Zertifikate gemäß Anhang I der Richtlinie 1999/93/EG ausstellt. Zertifikat Zertifikat Definition nach Artikel 2 Absatz 9 der Richtlinie 1999/93/EG. Qualifiziertes Zertifikat (Qualified Certificate) QC Definition nach Artikel 2 Absatz 10 der Richtlinie 1999/93/EG. Unterzeichner Unterzeichner Definition nach Artikel 2 Absatz 3 der Richtlinie 1999/93/EG. Aufsicht Aufsicht Betrifft die Aufsicht im Sinne von Artikel 3 Absatz 3 der Richtlinie 1999/93/EG. Die Richtlinie 1999/93 sieht vor, dass die Mitgliedstaaten ein angemessenes System zur Beaufsichtigung der auf ihrem Staatsgebiet ansässigen CSPs, die qualifizierte Zertifikate für die Öffentlichkeit ausstellen, einrichten, damit die Einhaltung der Bestimmungen der Richtlinie gewährleistet ist. Freiwillige Akkreditierung (Voluntary Accreditation) Akkreditierung Definition nach Artikel 2 Absatz 13 der Richtlinie 1999/93/EG. Vertrauenswürdige Liste (Trusted List) TL Bezeichnet die Liste, aus welcher der Aufsichts- bzw. Akkreditierungsstatus der Zertifizierungsdienste von Zertifizierungsdiensteanbietern, die vom jeweiligen Mitgliedstaat beaufsichtigt werden bzw. akkreditiert wurden, hervorgeht, so dass den Bestimmungen der Richtlinie 1999/93/EG Genüge getan ist. Statusliste vertrauenswürdiger Dienste (Trust-Service Status List) TSL Form einer signierten Liste, die als Grundlage zur Darstellung von Statusinformationen über vertrauenswürdige Dienste gemäß den Spezifikationen laut ETSI TS 119 612 dient. Vertrauenswürdiger Dienst (Trust Service)   Ein Dienst, der das Vertrauen in elektronische Transaktionen erhöht (üblicherweise, aber nicht unbedingt im Zusammenhang mit kryptografischen Methoden oder vertraulichen Daten) (ETSI TS 119 612). HINWEIS: Dieser Begriff ist umfassender als der Begriff „Zertifizierungsdiensteanbieter, der Zertifikate ausstellt oder andere Dienste im Zusammenhang mit elektronischen Signaturen erbringt“. Anbieter von vertrauenswürdigen Diensten (Trust Service Provider) TSP Stelle, die einen oder mehrere (elektronische) vertrauenswürdige Dienste erbringt. (Dieser Begriff ist umfassender als der Begriff „CSP“.) Token für vertrauenswürdigen Dienst (Trust Service Token) TrST Ein physisches oder binäres (logisches) Objekt, das bei Nutzung eines vertrauenswürdigen Dienstes erzeugt oder ausgestellt wird. Beispiele für binäre TrSTs sind Zertifikate, Certificate Revocation Lists (CRLs), Zeitstempel-Tokens (Time Stamp Tokens — TSTs) und Online Certificate Status Protocol responses (OCSP-Responses). Qualifizierte elektronische Signatur (Qualified Electronic Signature) QES Eine von einem QC unterstützte AdES, die von einer sicheren Signaturerstellungseinheit (secure signature creation device — SSCD) gemäß der Definition in Artikel 2 der Richtlinie 1999/93/EG erstellt wird. Fortgeschrittene elektronische Signatur (Advanced Electronic Signature) AdES Definition nach Artikel 2 Absatz 2 der Richtlinie 1999/93/EG. Von einem qualifizierten Zertifikat unterstützte fortgeschrittene elektronische Signatur AdESQC Bezeichnet eine elektronische Signatur, die die Anforderungen an eine AdES erfüllt und von einem der Definition in Artikel 2 der Richtlinie 1999/93/EG entsprechenden QC unterstützt wird. Sichere Signaturerstellungseinheit (Secure Signature Creation Device) SSCD Definition nach Artikel 2 Absatz 6 der Richtlinie 1999/93/EG. (1)   EN 319 411-2: Electronic Signatures and Infrastructures (ESI); Policy and security requirements for Trust Service Providers issuing certificates; Part 2: Policy requirements for certification authorities issuing qualified certificates. Die in den folgenden Kapiteln dieses Dokuments verwendeten Schlüsselbegriffe „MUSS“ bzw. „MÜSSEN“, „DARF NICHT“ bzw. „DÜRFEN NICHT“, „ERFORDERLICH“, „SOLLTE(N)“, „SOLLTE(N) NICHT“, „EMPFOHLEN“, „KANN“ bzw. „KÖNNEN“ und „OPTIONAL“ sind wie in RFC 2119 ( 13 ) erläutert auszulegen. KAPITEL I DETAILLIERTE SPEZIFIKATIONEN FÜR EINE GEMEINSAME VORLAGE FÜR DIE „VERTRAUENSWÜRDIGE LISTE DER BEAUFSICHTIGTEN BZW. AKKREDITIERTEN ZERTIFIZIERUNGSDIENSTEANBIETER“ Diese Spezifikationen beruhen auf den in ETSI TS 119 612 v1.1.1 (im Folgenden „ETSI TS 119 612“) enthaltenen Spezifikationen und Anforderungen. Soweit die vorliegenden Spezifikationen keine speziellen Anforderungen enthalten, MÜSSEN die Anforderungen aus ETSI TS 119 612 Abschnitte 5 und 6 in ihrer Gesamtheit erfüllt werden. Soweit die vorliegenden Spezifikationen spezielle Anforderungen enthalten, haben diese Vorrang vor den entsprechenden Anforderungen aus ETSI TS 119 612. Bei Diskrepanzen zwischen den vorliegenden Spezifikationen und den Spezifikationen laut ETSI TS 119 612 MUSS den vorliegenden Spezifikationen normative Wirkung eingeräumt werden. Scheme operator name (Abschnitt 5.3.4) Dieses Feld MUSS vorhanden sein und MUSS den Spezifikationen laut TS 119 612 Abschnitt 5.3.4 entsprechen. Ein Land KANN über separate Aufsichts- und Akkreditierungsstellen und sogar über zusätzliche Einrichtungen für beliebige operative Aktivitäten verfügen. Es obliegt den einzelnen Mitgliedstaaten, den Scheme operator ihrer vertrauenswürdigen Liste zu benennen. Es ist davon auszugehen, dass die Aufsichtsstelle, die Akkreditierungsstelle und der Scheme operator (wenn es sich um separate Stellen handelt) jeweils unterschiedliche Zuständigkeits- und Haftungsbereiche haben. Jede Situation, in der mehrere Stellen für Aufsicht, Akkreditierung oder operative Aspekte zuständig sind, MUSS konsequent reflektiert und in der „Scheme information“ als Bestandteil der vertrauenswürdigen Liste sowie in den systemspezifischen Informationen im „Scheme information URI“ (Abschnitt 5.3.7) als solche identifiziert werden. Scheme name (Abschnitt 5.3.6) Dieses Feld MUSS vorhanden sein und MUSS den Spezifikationen laut TS 119 512 Abschnitt 5.3.6 entsprechen. Dabei MUSS der „Scheme name“ wie folgt lauten: „DE_name_value“ = „Aufsichts- bzw. Akkreditierungsstatusliste der Zertifizierungsdienste von Zertifizierungsdiensteanbietern, die von dem Mitgliedstaat, in dem der betreffende Scheme operator ansässig ist, im Hinblick auf die Einhaltung der einschlägigen Bestimmungen der Richtlinie 1999/93/EG des Europäischen Parlaments und des Rates vom 13. Dezember 1999 über gemeinschaftliche Rahmenbedingungen für elektronische Signaturen beaufsichtigt werden bzw. akkreditiert wurden“. Scheme information URI (Abschnitt 5.3.7) Dieses Feld MUSS vorhanden sein und MUSS den Spezifikationen laut TS 119 512 Abschnitt 5.3.7 entsprechen. Dabei MÜSSEN die „angemessenen Informationen“ über das System mindestens Folgendes umfassen: — Für alle Mitgliedstaaten identische einleitende Informationen hinsichtlich Umfang und Hintergrund der vertrauenswürdigen Liste und der zugrunde liegenden Aufsichts- bzw. Akkreditierungssysteme. Nachstehend der zu verwendende gemeinsame Text, in dem die Zeichenkette „[name of the relevant Member State]“ durch den Namen des betreffenden Mitgliedstaats ersetzt werden MUSS: —  „The present list is the „Trusted List of Supervisor/accredited Certification Service Providers“ providing information about the supervision/accreditation status of certification services from Certification Service Providers (CSPs) who are supervised/accredited by [name of the relevant Member State] for compliance with the relevant provisions of Directive 1999/93/EC of the European Parliament and of the Council of 13 December 1999 on a Community framework for electronic signatures. The Trusted List aims at: — listing and providing reliable information on the supervision/accreditation status of certification services from Certification Service Providers, who are supervised/accredited by [name of the relevant Member State] for compliance with the relevant provisions laid down in Directive 1999/93/EC; — allowing for a trusted validation of electronic signatures supported by those listed supervised/accredited certification services from the listed CSPs. The Trusted List of a Member State provides, as a minimum, information on supervised/accredited CSPs issuing Qualified Certificates in accordance with the provisions laid down in Directive 1999/93/EC (Article 3(2) and (3) and Article 7(1)(a)), including, when this is not part of the QCs, information on the QC supporting the electronic signature and whether the signature is or not created by a Secure Signature Creation Device. The CSPs issuing Qualified Certificates (QCs) listed here are supervised by [name of the relevant Member State] and may also be accredited for compliance with the provisions laid down in Directive 1999/93/EC, including compliance with the requirements of Annex I (requirements for QCs), and those of Annex II (requirements for CSPs issuing QCs). The applicable ‘supervision‘ system (respectively ‘voluntary accreditation‘ system) is defined and must meet the relevant requirements of Directive 1999/93/EC, in particular those laid down in Article 3(3), Article 8.(1), Article 11 (respectively, Article 2(13), Article 3(2), Article 7(1)(a), Article 8(1), Article 11). Additional information on other supervised/accredited CSPs not issuing QCs but providing services related to electronic signatures (e.g. CSP providing Time Stamping Services and issuing Time Stamp Tokens, CSP issuing non-Qualified certificates usw.) are included in the Trusted List at a national level on a voluntary basis.“ — Spezifische Informationen über das (die) zugrunde liegende(n) Aufsichts- bzw. Akkreditierungssystem(e), insbesondere ( 14 ): —  — Informationen über das Aufsichtssystem, das für alle CSPQC gilt; — ggf. Informationen über das einzelstaatliche freiwillige Akkreditierungssystem, das für alle CSPQC gilt; — ggf. Informationen über das Aufsichtssystem, das für alle CSPs gilt, die keine QCs ausstellen; — ggf. Informationen über das einzelstaatliche freiwillige Akkreditierungssystem, das für alle CSPs gilt, die keine QCs ausstellen. — Diese spezifischen Informationen MÜSSEN für jedes der oben genannten zugrunde liegenden Systeme zumindest Folgendes enthalten: —  — allgemeine Beschreibung; — Informationen über das von der Aufsichts- bzw. Akkreditierungsstelle einerseits und den CSPs andererseits angewandte Verfahren für die Beaufsichtigung bzw. Akkreditierung von CSPs; — Informationen über die Kriterien, anhand deren CSPs beaufsichtigt bzw. akkreditiert werden. — Ggf. spezielle Informationen über die besonderen „Qualifications“, die einige der infolge der Bereitstellung eines Zertifizierungsdienstes generierten oder ausgestellten physischen oder binären (logischen) Objekte beanspruchen können, wenn sie den einzelstaatlichen Bestimmungen und Anforderungen entsprechen, unter anderem zur Bedeutung einer derartigen „Qualification“ und der entsprechenden einzelstaatlichen Bestimmungen und Anforderungen. Weitere länderspezifische Informationen über das System KÖNNEN auf freiwilliger Basis bereitgestellt werden: — Informationen über die Kriterien und Vorschriften zur Auswahl von Aufsichtspersonen bzw. Prüfern und zur Festlegung, wie CSPs von diesen beaufsichtigt (kontrolliert) bzw. akkreditiert (geprüft) werden; — weitere Kontaktdaten und allgemeine Informationen über den Betrieb des Systems. Scheme type/community/rules (Abschnitt 5.3.9) Dieses Feld MUSS vorhanden sein, den Spezifikationen aus TS 119 612 Abschnitt 5.3.9 entsprechen und mindestens zwei URIs enthalten: — einen allen vertrauenswürdigen Listen der Mitgliedstaaten gemeinsamen URI, der auf einen deskriptiven Text verweist, der für alle vertrauenswürdigen Listen gelten MUSS: — URI: http://uri.etsi.org/TrstSvc/TrustedList/schemerules/EUcommon — Deskriptiver Text: —  Each Member State must create a „Trusted List of supervised/accredited Certification Service Providers“ providing information about the supervision/accreditation status of certification services from Certification Service Providers (CSPs) who are supervised/accredited by the relevant Member State for compliance with the relevant provisions of Directive 1999/93/EC of the European Parliament and of the Council of 13 December 1999 on a Community framework for electronic signatures. The present implementation of such Trusted Lists is also to be referred to in the list of links (pointers) towards each Member State’s Trusted List, compiled by the European Commission. The Trusted List of a Member State must provide, as a minimum, information on supervised/accredited CSPs issuing Qualified Certificates in accordance with the provisions laid down in Directive 1999/93/EC (Article 3(2) and (3) and Article 7(1)(a)), including information on the Qualified Certificate (QC) supporting the electronic signature and whether the signature is or not created by a Secure Signature Creation Device. The CSPs issuing Qualified Certificates (QCs) must be supervised by the Member State in which they are established (if they are established in a Member State), and may also be accredited, for compliance with the provisions laid down in Directive 1999/93/EC, including compliance with the requirements of Annex I (requirements for QCs), and those of Annex II (requirements for CSPs issuing QCs). CSPs issuing QCs that are accredited in a Member State must still fall under the appropriate supervision system of that Member State unless they are not established in that Member State. The applicable ‘supervision‘ system (respectively ‘voluntary accreditation‘ system) is defined and must meet the relevant requirements of Directive 1999/93/EC, in particular those laid down in Article 3(3), Article 8)(1), Article 11 (respectively, Article2(13), Article 3(2), Article 7(1)(a), Article 8(1), Article 11). Additional information on other supervised/accredited CSPs not issuing QCs but providing services related to electronic signatures (e.g. CSP providing Time Stamping Services and issuing Time Stamp Tokens, CSP issuing non-Qualified certificates usw.) may be included in the Trusted List at a national level on a voluntary basis. CSPs not issuing QCs but providing ancillary services, may fall under a ‘voluntary accreditation‘ system (as defined in and in compliance with Directive 1999/93/EC) and/or under a nationally defined „recognised approval scheme“ implemented on a national basis for the supervision of compliance with the provisions laid down in Directive 1999/93/EC and possibly with national provisions with regard to the provision of certification services (in the sense of Article 2(11) of Directive 1999/93/EC). Some of the physical or binary (logical) objects generated or issued as a result of the provision of a certification service may be entitled to receive a specific „qualification“ on the basis of their compliance with the provisions and requirements laid down at national level but the meaning of such a „qualification“ is likely to be limited solely to the national level. The general user guidelines for electronic signature applications, services or products relying on a Trusted List according to the Annex of Commission Decision [reference to the present Decision] are as follows: A „CA/QC“„Service type identifier“ („Sti“) entry (similarly a CA/QC entry further qualified as being a „RootCA/QC“ through the use of „Service information extension“ („Sie“) additionalServiceInformation Extension) — indicates that from the „Service digital identifier“ („Sdi“) identified CA (similarly within the CA hierarchy starting from the „Sdi“ identified RootCA) from the corresponding CSP (see associated TSP information fields), all issued end-entity certificates are Qualified Certificates (QCs) provided that it is claimed as such in the certificate through the use of appropriate EN 319 412-5 defined QcStatements (i.e. QcCompliance, QcSSCD usw.) and/or EN 319 411-2 defined QCP(+) OIDs (and this is guaranteed by the issuing CSP and ensured by the Member State Supervisory/Accreditation Body) —  Note: if no „Sie“„Qualifications Extension“ information is present or if an end-entity certificate that is claimed to be a QC is not further identified through a related „Sie“„Qualifications Extension“ information, then the „machine-processable“ information to be found in the QC is supervised/accredited to be accurate. That means that the usage (or not) of the appropriate ETSI defined QcStatements (i.e. QcCompliance, QcSSCD usw.) and/or ETSI defined QCP(+) OIDs is ensured to be in accordance with what it is claimed by the CSP issuing QCs. —  and IF„Sie“„Qualifications Extension“ information is present, then in addition to the above default usage interpretation rule, those certificates that are identified through the use of this „Sie“„Qualifications Extension“ information, which is constructed on the principle of a sequence of filters further identifying a set of certificates, must be considered according to the associated qualifiers providing some additional information regarding the qualified status, the „SSCD support“ and/or „Legal person as subject“ (e.g. those certificates containing a specific OID in the Certificate Policy extension, and/or having a specific „Key usage“ pattern, and/or filtered through the use of a specific value to appear in one specific certificate field or extension usw.). Those qualifiers are part of the following set of „Qualifiers“ used to compensate for the lack of information in the corresponding QC content, and that are used respectively: —  — o to indicate the qualified status: „QCStatement“ meaning the identified certificate(s) is(are) qualified; — AND/OR — o to indicate the nature of the SSCD support: —  — „QCWithSSCD“ qualifier value meaning „QC supported by an SSCD“, or — „QCNoSSCD“ qualifier value meaning „QC not supported by an SSCD“, or — „QCSSCDStatusAsInCert“ qualifier value meaning that the SSCD support information is ensured to be contained in any QC under the „Sdi“-„Sie“ provided information in this CA/QC entry; — AND/OR — o to indicate issuance to Legal Person: —  — „QCForLegalPerson“ qualifier value meaning „Certificate issued to a Legal Person“. — The general interpretation rule for any other „Sti“ type entry is that the listed service named according to the „Sn“ field value and uniquely identified by the „Sdi“ field value has a current supervision/accreditation status according to the „Scs“ field value as from the date indicated in the „Current status starting date and time“. Specific interpretation rules for any additional information with regard to a listed service (e.g. „Service information extensions“ field) may be found, when applicable, in the Member State specific URI as part of the present „Scheme type/community/rules“ field. — Please refer to the Technical specifications for a Common Template for the „Trusted List of supervised/accredited Certification Service Providers“ in the Annex of Commission Decision 2009/767/EC for further details on the fields, description and meaning for the Member States‘ Trusted Lists.“ — einen für die jeweilige vertrauenswürdige Liste eines Mitgliedstaats spezifischen URI, der auf einen deskriptiven Text verweist, der für die vertrauenswürdige Liste dieses Mitgliedstaats gelten MUSS: — http://uri.etsi.org/TrstSvc/TrustedList/schemerules/CC; dabei ist CC der im Feld „Scheme territory“ (Abschnitt 5.3.10) verwendete ISO 3166-1 ( 15 ) Alpha-2-Ländercode. —  — Angaben dazu, wo Benutzer länderspezifische Richtlinien/Vorschriften des betreffenden Mitgliedstaats finden, anhand deren die in die Liste aufgenommenen Dienste aufgrund des entsprechenden Aufsichtssystems und der freiwilligen Akkreditierungssysteme des Mitgliedstaats bewertet werden MÜSSEN. — Angaben dazu, wo Benutzer eine länderspezifische Anleitung des betreffenden Mitgliedstaats zur Verwendung und Auslegung des Inhalts der vertrauenswürdigen Liste im Hinblick auf Zertifizierungsdienste finden, bei denen es sich nicht um die Ausstellung von QCs handelt. Dadurch kann in Bezug auf CSPs, die keine QCs ausstellen, eine potenzielle Granularität in den einzelstaatlichen Aufsichts- bzw. Akkreditierungssystemen demonstriert und gezeigt werden, wie die Felder „Scheme service definition URI“ (Abschnitt 5.5.6) und „Service information extension“ (Abschnitt 5.5.9) zu diesem Zweck verwendet werden. Die Mitgliedstaaten KÖNNEN aufgrund des obigen länderspezifischen URI zusätzliche URIs definieren und verwenden (d. h. URIs, die auf diesem hierarchischen spezifischen URI basieren). TSL policy/legal notice (Abschnitt 5.3.11) Dieses Feld MUSS vorhanden sein und MUSS den Spezifikationen laut TS 119 612 Abschnitt 5.3.11 entsprechen. Es muss die Richtlinien bzw. einen rechtlichen Hinweis („policy/legal notice“) zum Rechtsstatus des Systems bzw. die vom System in der Rechtsordnung, der es angehört, erfüllten rechtlichen Anforderungen und/oder alle Beschränkungen und Bedingungen enthalten, unter denen die vertrauenswürdige Liste veröffentlicht und gepflegt wird. Dabei MUSS es sich um eine Abfolge mehrsprachiger Zeichenketten (Klartext) handeln, die aus zwei Teilen besteht: 1. einem ersten obligatorischen Teil, der den vertrauenswürdigen Listen aller Mitgliedstaaten gemeinsam ist (obligatorische Sprache Englisch (UK), eine oder mehrere Landessprachen möglich) und aus dem hervorgeht, dass der anwendbare Rechtsrahmen die Richtlinie 1999/93/EG und ihre entsprechende Umsetzung in die einzelstaatlichen Gesetze des im Feld „Scheme territory“ angegebenen Mitgliedstaats ist; Englische Fassung des gemeinsamen Texts: „The applicable legal framework for the present TSL implementation of the Trusted List of supervised/accredited Certificat

Quellenbestand vom 5. Oktober 2026. Die Sammlung wird schrittweise erweitert. Dokumentfassungen sind nicht mit der Zahl eigenständiger Gesetze gleichzusetzen.