Europäische Union

2009/767/EG: Entscheidung der Kommission vom 16. Oktober 2009 über Maßnahmen zur Erleichterung der Nutzung elektronischer Verfahren über einheitliche Ansprechpartner gemäß der Richtlinie 2006/123/EG des Europäischen Parlaments und des Rates über Dienstleistungen im Binnenmarkt (Bekannt gegeben unter Aktenzeichen K(2009) 7806) (Text von Bedeutung für den EWR)

Konsolidierte Fassung

Konsolidierungsdatum: 2014-02-01

Quellenkennung: 32009D0767. Spätere Änderungen sind nicht automatisch in dieser Fassung enthalten.

Zur amtlichen Quelle ↗

Originaldateien und Anlagen
Weitere gespeicherte Fassungen

Durchsuchbarer Text in vereinfachter Darstellung. Tabellen, Abbildungen und verbindliche Gestaltung bitte anhand der Originaldateien prüfen.

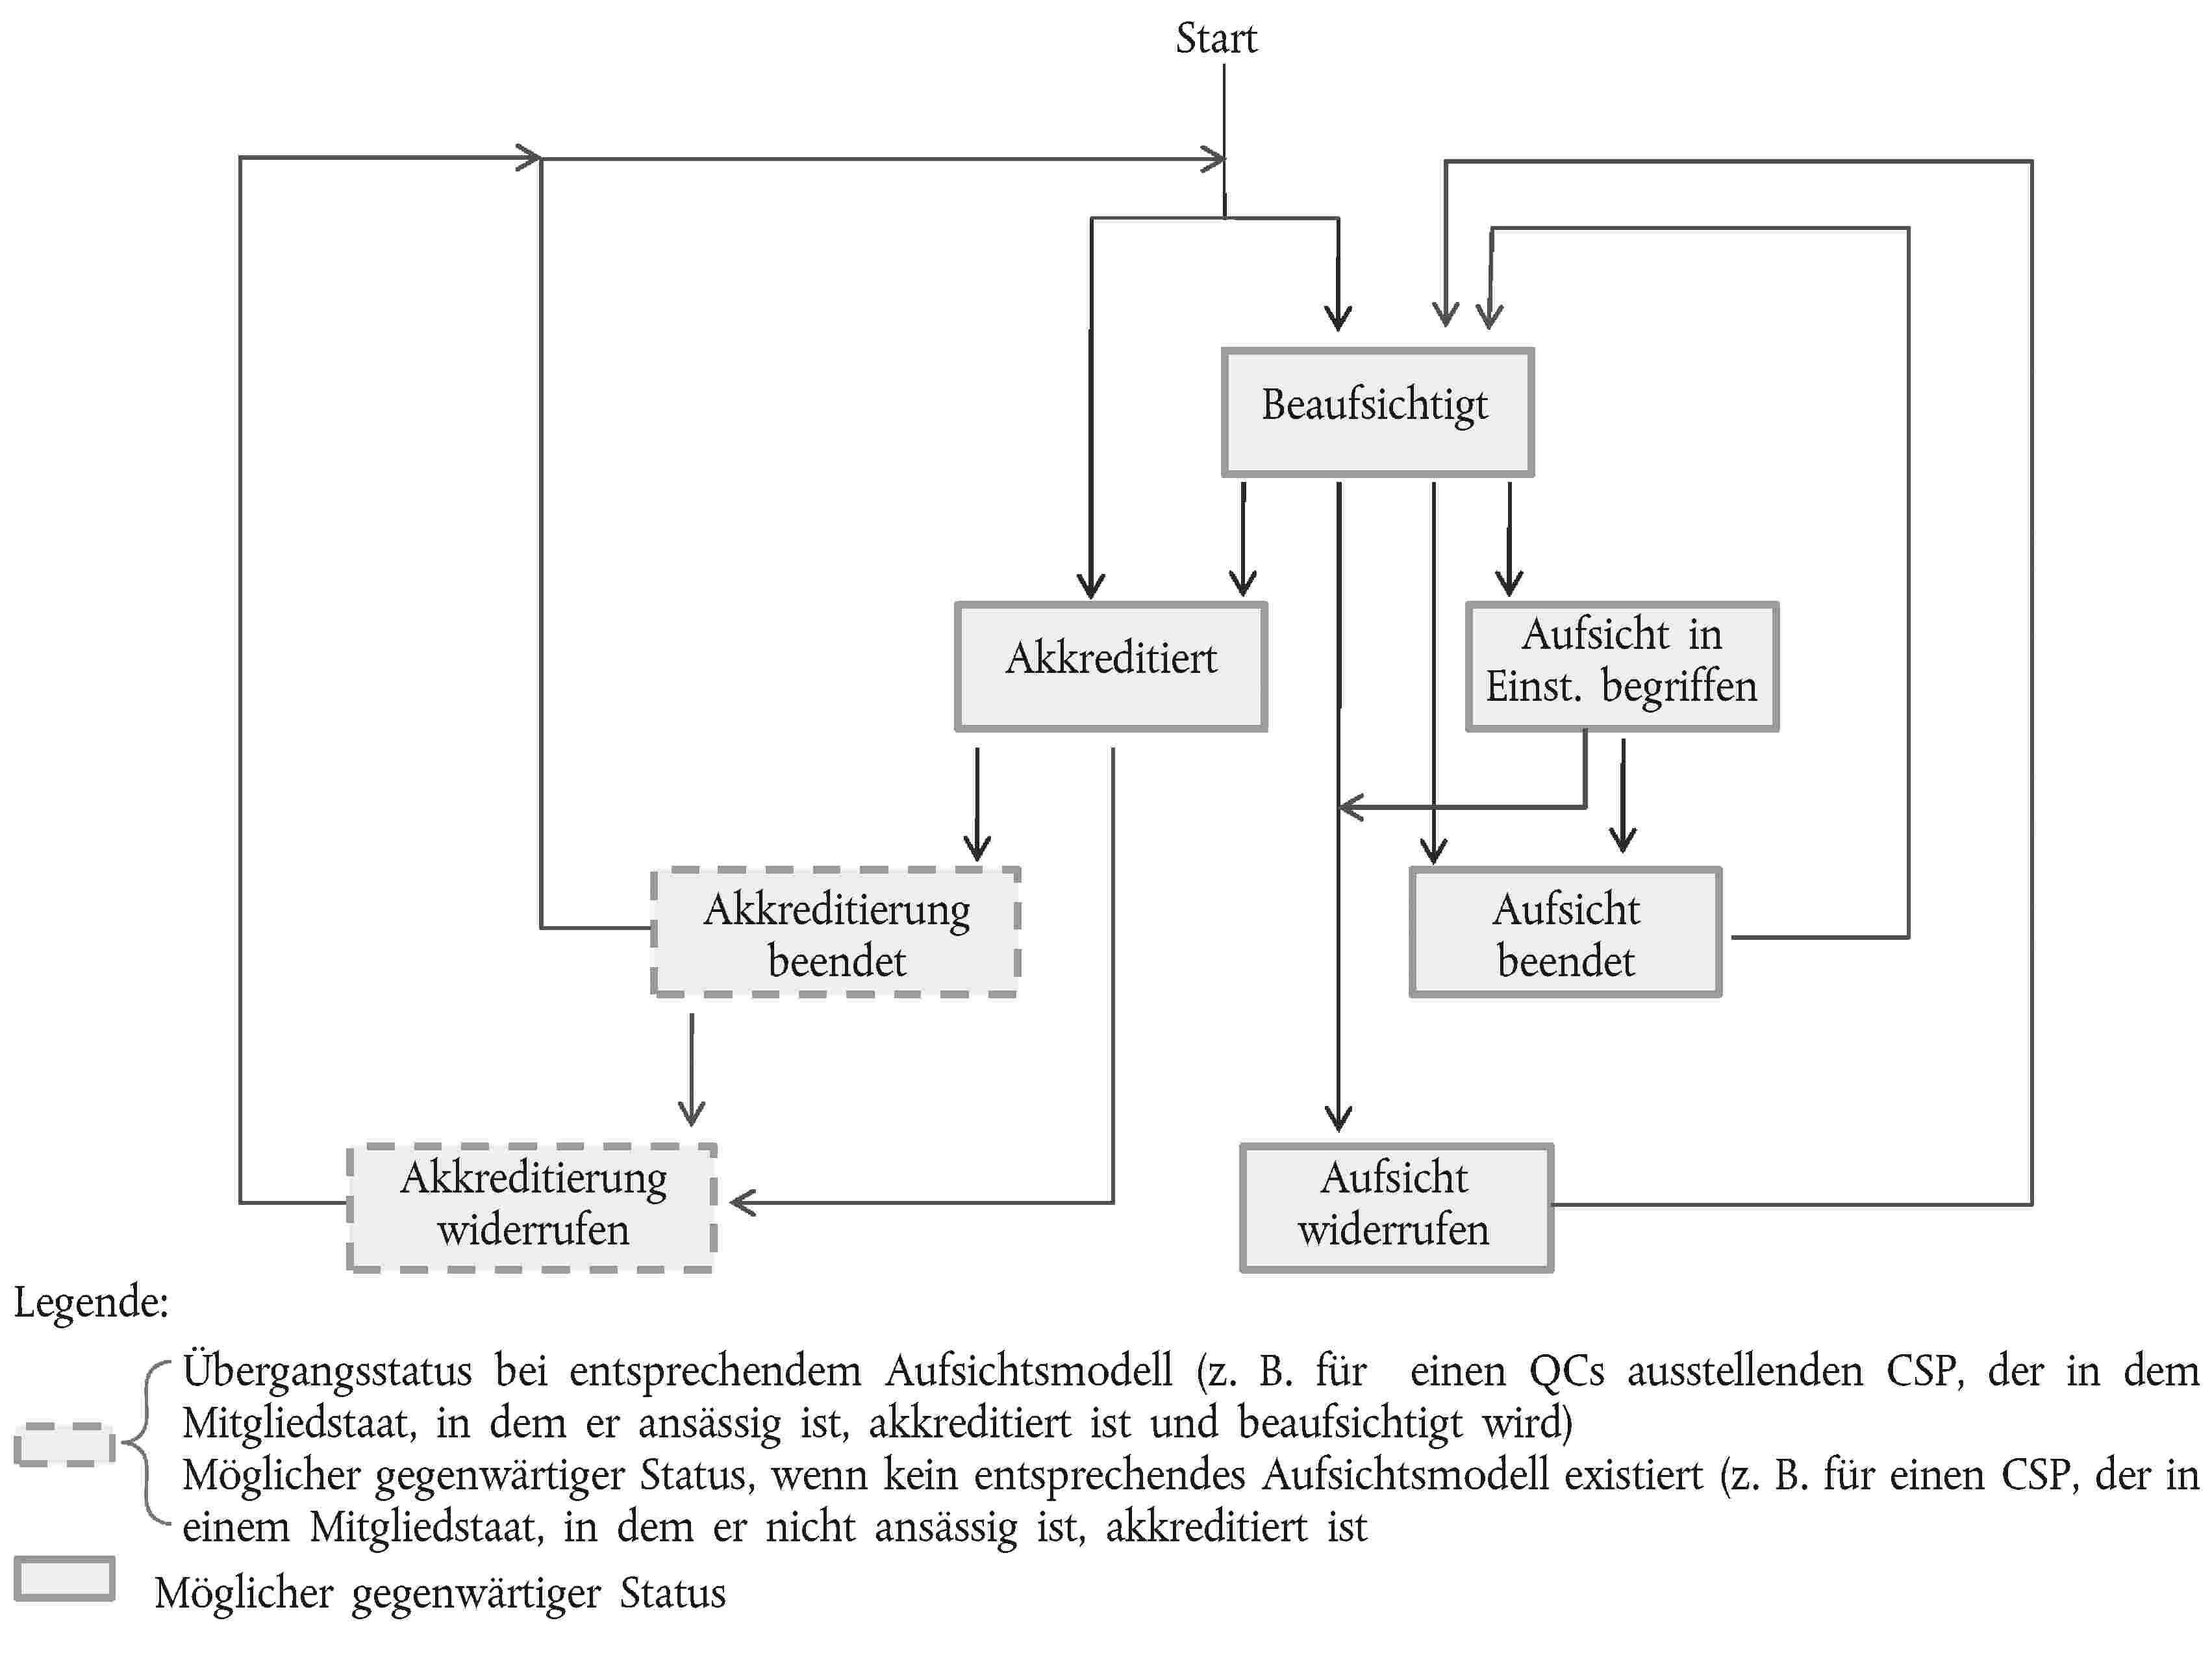
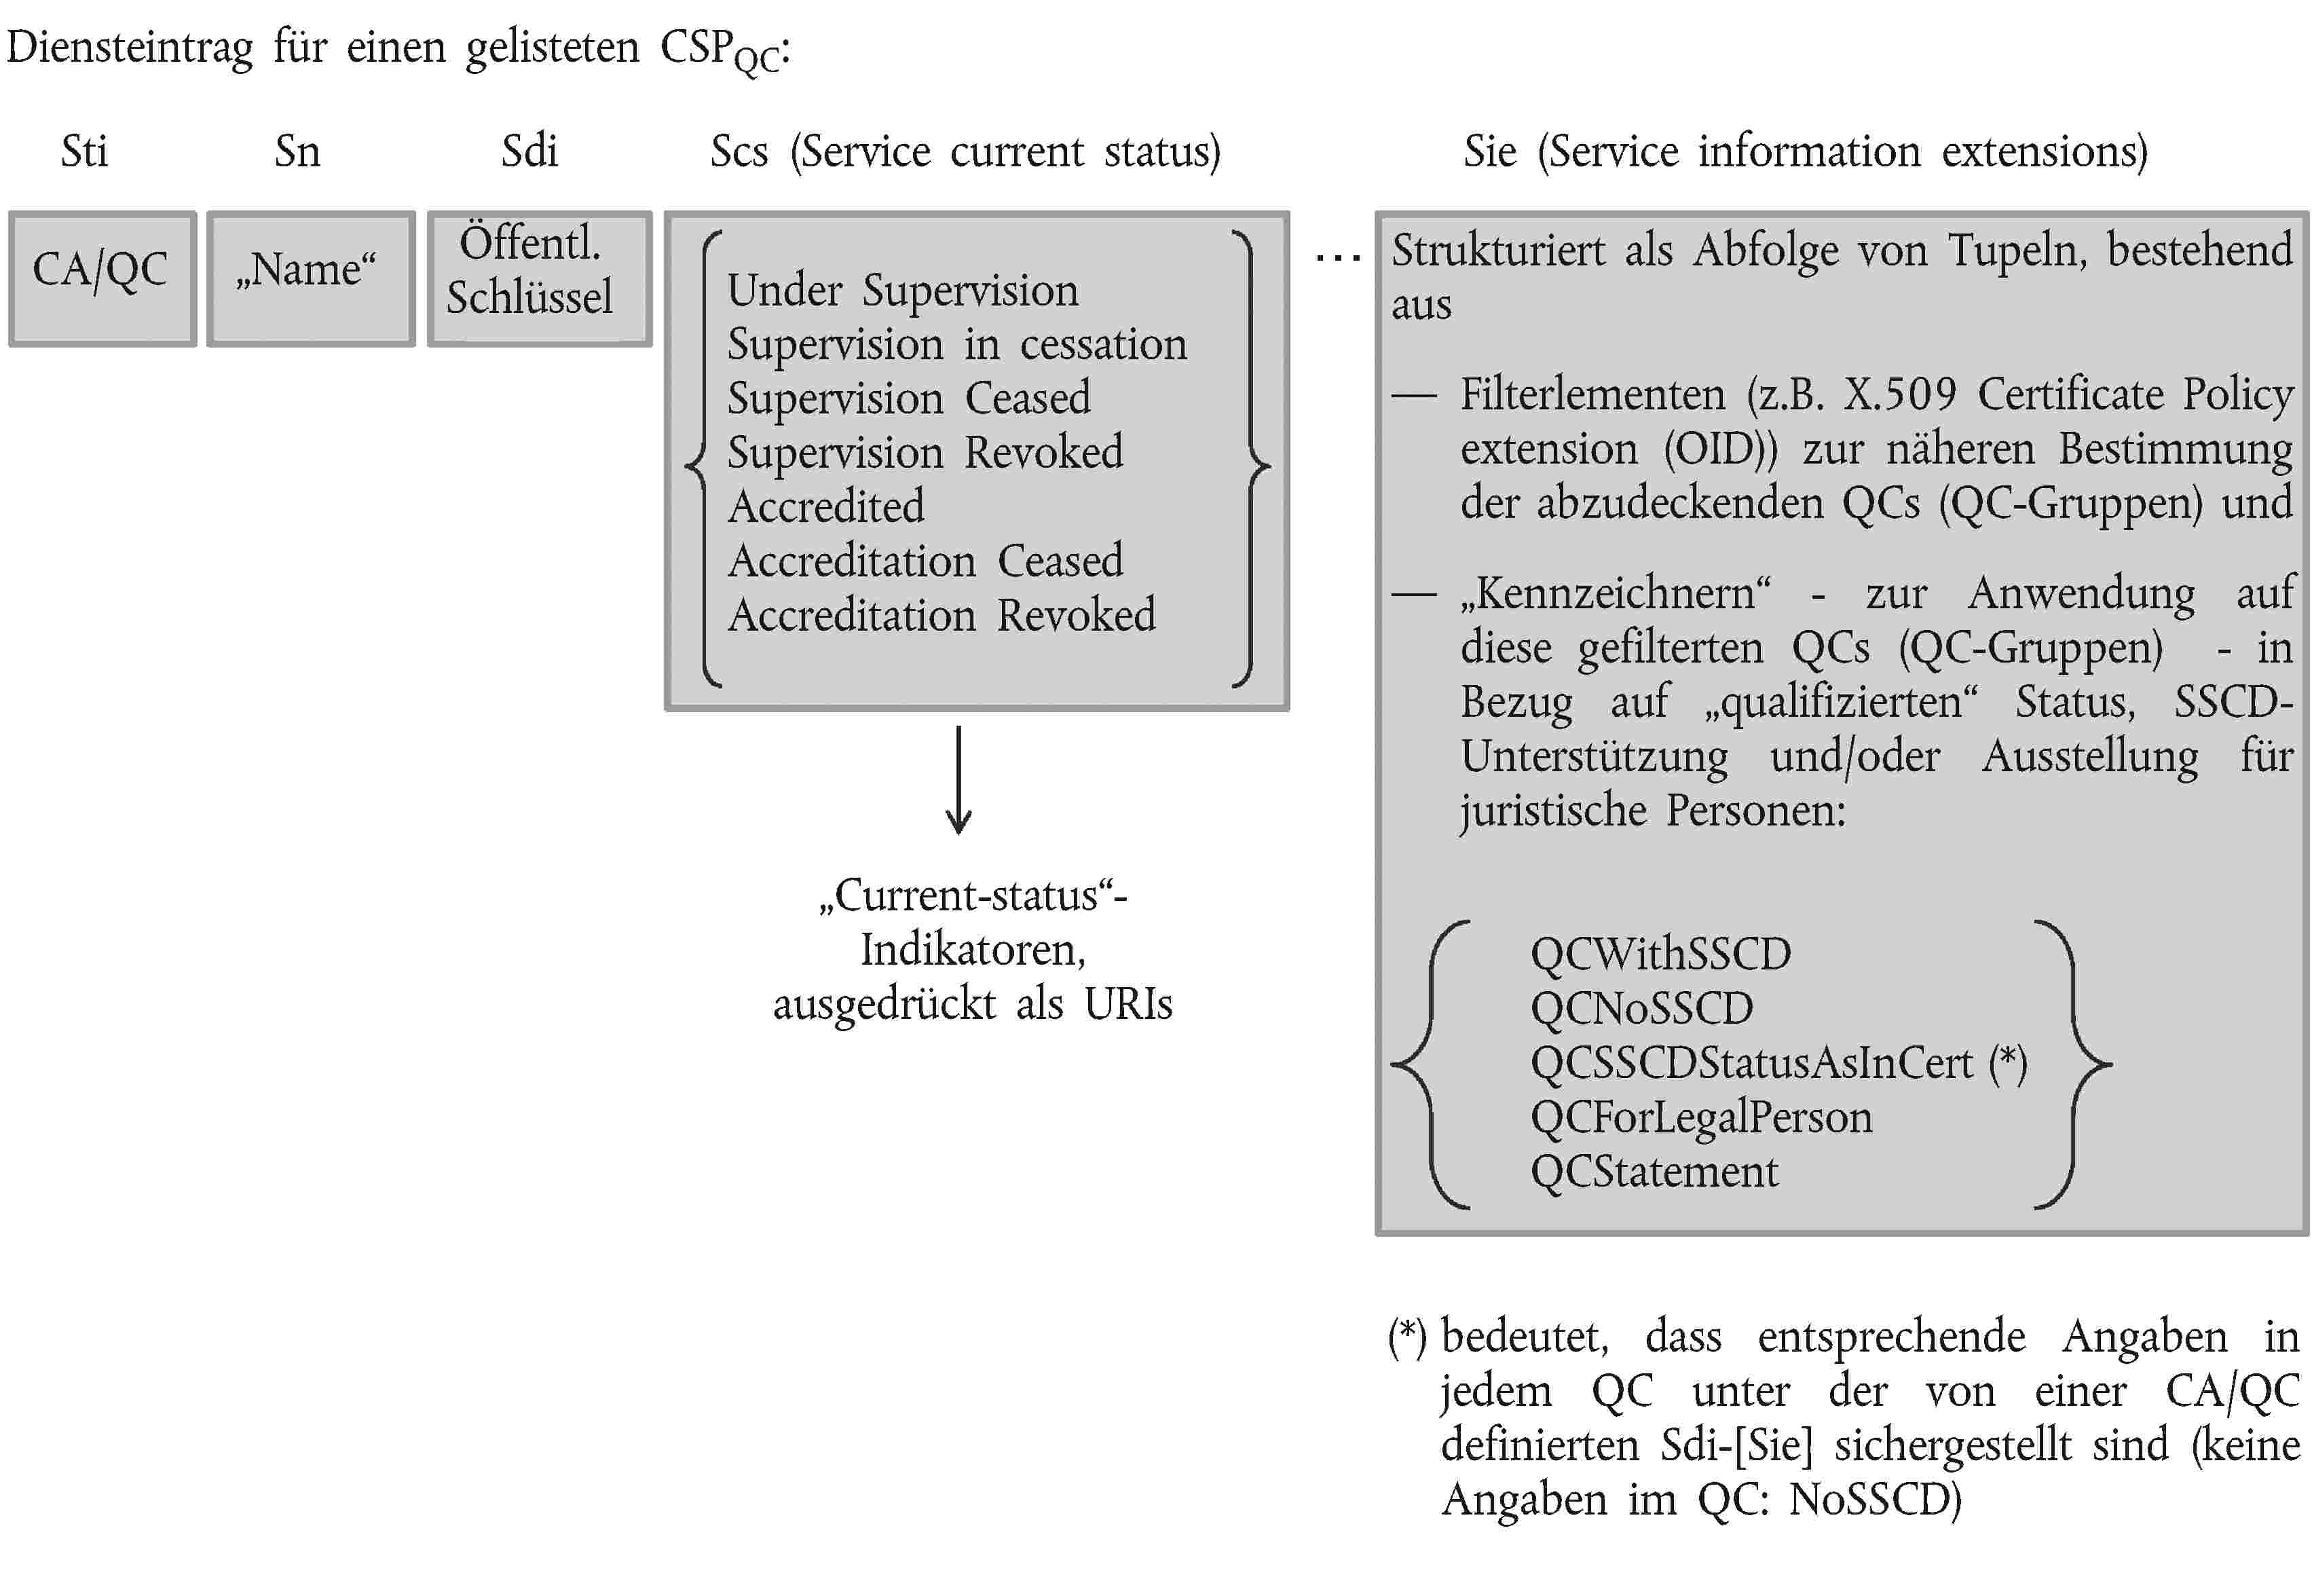
2009D0767 — DE — 01.02.2014 — 003.001 Dieses Dokument ist lediglich eine Dokumentationsquelle, für deren Richtigkeit die Organe der Gemeinschaften keine Gewähr übernehmen ►B ▼C1 ENTSCHEIDUNG DER KOMMISSION vom 16. Oktober 2009 über Maßnahmen zur Erleichterung der Nutzung elektronischer Verfahren über „einheitliche Ansprechpartner“ gemäß der Richtlinie 2006/123/EG des Europäischen Parlaments und des Rates über Dienstleistungen im Binnenmarkt (Bekannt gegeben unter Aktenzeichen K(2009) 7806) (Text von Bedeutung für den EWR) (2009/767/EG) ▼B (ABl. L 274, 20.10.2009, p.36) Geändert durch:     Amtsblatt   No page date ►M1 BESCHLUSS DER KOMMISSION vom 28. Juli 2010   L 199 30 31.7.2010  M2 VERORDNUNG (EU) Nr. 519/2013 DER KOMMISSION vom 21. Februar 2013   L 158 74 10.6.2013 ►M3 DURCHFÜHRUNGSBESCHLUSS DER KOMMISSION vom 14. Oktober 2013   L 306 21 16.11.2013 Berichtigt durch: ►C1 Berichtigung, ABl. L 299 vom 14.11.2009, S. 18  (767/2009)  C2 Berichtigung, ABl. L 004 vom 7.1.2011, S. 6  (767/2009) ▼B ▼C1 ENTSCHEIDUNG DER KOMMISSION vom 16. Oktober 2009 über Maßnahmen zur Erleichterung der Nutzung elektronischer Verfahren über „einheitliche Ansprechpartner“ gemäß der Richtlinie 2006/123/EG des Europäischen Parlaments und des Rates über Dienstleistungen im Binnenmarkt (Bekannt gegeben unter Aktenzeichen K(2009) 7806) (Text von Bedeutung für den EWR) (2009/767/EG) DIE KOMMISSION DER EUROPÄISCHEN GEMEINSCHAFTEN — gestützt auf den Vertrag zur Gründung der Europäischen Gemeinschaft, gestützt auf die Richtlinie 2006/123/EG des Europäischen Parlaments und des Rates vom 12. Dezember 2006 über Dienstleistungen im Binnenmarkt ( 1 ), insbesondere auf Artikel 8 Absatz 3, in Erwägung nachstehender Gründe: (1) Zu den Verwaltungsvereinfachungspflichten, die den Mitgliedstaaten durch Kapitel II der Richtlinie 2006/123/EG, insbesondere Artikel 5 und 8, auferlegt werden, gehören die Verpflichtung zur Vereinfachung der für die Aufnahme und die Ausübung einer Dienstleistungstätigkeit geltenden Verfahren und Formalitäten und die Verpflichtung, dafür zu sorgen, dass alle diese Verfahren und Formalitäten von Dienstleistungserbringern problemlos aus der Ferne und elektronisch über die einheitlichen Ansprechpartner abgewickelt werden können. (2) Die Abwicklung der Verfahren und Formalitäten über die einheitlichen Ansprechpartner muss nach Artikel 8 der Richtlinie 2006/123/EG grenzüberschreitend zwischen den Mitgliedstaaten möglich sein. (3) Damit die Verpflichtungen zur Vereinfachung der Verfahren und Formalitäten und zur Erleichterung der grenzüberschreitenden Nutzung der einheitlichen Ansprechpartner erfüllt werden können, müssen die elektronischen Verfahren auf einfachen Lösungen beruhen, auch in Bezug auf die Verwendung elektronischer Signaturen. Wenn bei konkreten Verfahren und Formalitäten nach angemessener Risikoabschätzung ein hohes Sicherheitsniveau oder die Gleichwertigkeit mit einer handschriftlichen Unterschrift für notwendig erachtet wird, könnten von Dienstleistungserbringern für bestimmte Verfahren oder Formalitäten fortgeschrittene elektronische Signaturen verlangt werden, die auf einem qualifizierten Zertifikat beruhen und mit oder ohne sichere Signaturerstellungseinheit erstellt wurden. (4) Der Gemeinschaftsrahmen für elektronische Signaturen wurde durch die Richtlinie 1999/93/EG des Europäischen Parlaments und des Rates vom 13. Dezember 1999 über gemeinschaftliche Rahmenbedingungen für elektronische Signaturen ( 2 ) geschaffen. Um die wirksame grenzüberschreitende Verwendung fortgeschrittener elektronischer Signaturen, die auf einem qualifizierten Zertifikat beruhen, zu erleichtern, sollte das Vertrauen in diese elektronischen Signaturen gestärkt werden, und zwar unabhängig davon, in welchem Mitgliedstaat der Unterzeichner oder der Zertifizierungsdiensteanbieter, der das qualifizierte Zertifikat ausstellt, niedergelassen ist. Dies könnte dadurch erreicht werden, dass die Informationen, die zur Prüfung der elektronischen Signaturen notwendig sind, in vertrauenswürdiger Form leicht zugänglich gemacht werden, darunter insbesondere Informationen über die in einem Mitgliedstaat beaufsichtigten bzw. akkreditierten Zertifizierungsdiensteanbieter und die von ihnen angebotenen Dienstleistungen. (5) Es ist dafür zu sorgen, dass die Mitgliedstaaten diese Informationen auf Grundlage einer gemeinsamen Vorlage öffentlich zugänglich machen, um ihre Nutzung zu erleichtern und um zu gewährleisten, dass die Angaben hinreichend ausführlich sind, damit der Empfänger die elektronische Signatur prüfen kann — HAT FOLGENDE ENTSCHEIDUNG ERLASSEN: Artikel 1 Verwendung und Anerkennung elektronischer Signaturen 1.  Sofern dies aufgrund einer angemessenen Abschätzung der bestehenden Risiken gerechtfertigt und mit Artikel 5 Absätze 1 und 3 der Richtlinie 2006/123/EG vereinbar ist, können die Mitgliedstaaten für die Abwicklung bestimmter Verfahren und Formalitäten über die einheitlichen Ansprechpartner gemäß Artikel 8 der Richtlinie 2006/123/EG verlangen, dass der Dienstleistungserbringer fortgeschrittene elektronische Signaturen verwendet, die auf einem qualifizierten Zertifikat beruhen und mit oder ohne sichere Signaturerstellungseinheit gemäß der Richtlinie 1999/93/EG erstellt wurden. 2.  Die Mitgliedstaaten akzeptieren für die Abwicklung der in Absatz 1 genannten Verfahren und Formalitäten alle fortgeschrittenen elektronischen Signaturen, die auf einem qualifizierten Zertifikat beruhen und mit oder ohne sichere Signaturerstellungseinheit erstellt wurden, dürfen diese Anerkennung aber auf jene fortgeschrittenen elektronischen Signaturen beschränken, die auf einem qualifizierten Zertifikat beruhen und von einer sicheren Signaturerstellungseinheit erstellt werden, sofern das mit der in Absatz 1 genannten Risikoabschätzung vereinbar ist. 3.  Die Mitgliedstaaten dürfen die Anerkennung fortgeschrittener elektronischer Signaturen, die auf einem qualifizierten Zertifikat beruhen und mit oder ohne sichere Signaturerstellungseinheit erstellt wurden, nicht von Erfordernissen abhängig machen, durch die Dienstleistungserbringer bei der Nutzung der elektronischen Verfahren über die einheitlichen Ansprechpartner behindert würden. 4.  Absatz 2 hindert die Mitgliedstaaten nicht an der Anerkennung anderer elektronischer Signaturen als fortgeschrittener elektronischer Signaturen, die auf einem qualifizierten Zertifikat beruhen und mit oder ohne sichere Signaturerstellungseinheit erstellt wurden. Artikel 2 Erstellung, Führung und Veröffentlichung von vertrauenswürdigen Listen ▼M3 1.  Jeder Mitgliedstaat sorgt entsprechend den im Anhang festgelegten technischen Spezifikationen für die Erstellung, Führung und Veröffentlichung einer „vertrauenswürdigen Liste“, die mindestens Angaben zu den von ihm beaufsichtigten bzw. akkreditierten Zertifizierungsdiensteanbietern enthält, die öffentlich qualifizierte Zertifikate ausstellen. 2.  Die Mitgliedstaaten erstellen und veröffentlichen die vertrauenswürdige Liste entsprechend den im Anhang festgelegten Spezifikationen in maschinenlesbarer Form. Entscheidet sich ein Mitgliedstaat dafür, seine vertrauenswürdige Liste in menschenlesbarer Form zu veröffentlichen, hat diese Fassung der Liste den im Anhang festgelegten Spezifikationen zu entsprechen. 2a.  Die Mitgliedstaaten versehen die maschinenlesbare Fassung ihrer vertrauenswürdigen Liste mit einer elektronischen Signatur, um ihre Authentizität und Integrität zu gewährleisten. Veröffentlicht ein Mitgliedstaat die vertrauenswürdige Liste in menschenlesbarer Form, stellt er sicher, dass diese Fassung der Liste dieselben Angaben enthält wie die Liste in maschinenlesbarer Form, und versieht sie mit einer elektronischen Signatur auf der Grundlage desselben Zertifikats, das bei der maschinenlesbaren Fassung verwendet wird. ▼M3 2b.  Die Mitgliedstaaten stellen sicher, dass die maschinenlesbare Fassung ihrer vertrauenswürdigen Liste jederzeit und ohne Unterbrechungen — ausgenommen aus Wartungsgründen — an ihrem Veröffentlichungsort zugänglich ist. ▼M3 3.  Die Mitgliedstaaten teilen der Kommission Folgendes mit: a) die Stelle(n), die für die Erstellung, Führung und Veröffentlichung der vertrauenswürdigen Liste in maschinenlesbarer Form zuständig ist (sind); b) den Veröffentlichungsort der maschinenlesbaren Fassung der vertrauenswürdigen Liste; c) zwei oder mehrere Public-Key-Zertifikate eines „Scheme operator“ mit einer um mindestens drei Monate zeitversetzten Gültigkeitsdauer, die den privaten Schlüsseln entsprechen, welche für die elektronische Signatur der maschinenlesbaren Fassung der vertrauenswürdigen Liste verwendet werden können; d) jegliche Änderungen in Bezug auf die Buchstaben a, b und c. ▼M3 3a.  Veröffentlicht ein Mitgliedstaat die vertrauenswürdige Liste in menschenlesbarer Form, sind die in Absatz 3 genannten Informationen auch für die menschenlesbare Fassung zu übermitteln. ▼M1 4.  Die Kommission stellt allen Mitgliedstaaten über einen sicheren Kanal zu einem authentifizierten Web-Server die ihr gemäß Absatz 3 von den Mitgliedstaaten übermittelten Informationen sowohl in einer vom Menschen unmittelbar lesbaren Form als auch in maschinenlesbarer Form bereit. ▼C1 Artikel 3 Geltung Diese Entscheidung gilt ab dem 28. Dezember 2009. Artikel 4 Adressaten Diese Entscheidung ist an die Mitgliedstaaten gerichtet. ▼M3 ANHANG TECHNISCHE SPEZIFIKATIONEN FÜR EINE GEMEINSAME VORLAGE FÜR DIE „VERTRAUENSWÜRDIGE LISTE DER BEAUFSICHTIGTEN BZW. AKKREDITIERTEN ZERTIFIZIERUNGSDIENSTEANBIETER“ ALLGEMEINE ANFORDERUNGEN 1.    Einleitung Zweck der gemeinsamen Vorlage für die „vertrauenswürdige Liste der beaufsichtigten bzw. akkreditierten Zertifizierungsdiensteanbieter“ der Mitgliedstaaten ist die Festlegung einer gemeinsamen Vorgehensweise, die alle Mitgliedstaaten anwenden, um Informationen über den Aufsichts- bzw. Akkreditierungsstatus der Zertifizierungsdienste von Zertifizierungsdiensteanbietern ( 3 ) (Certification Service Providers — CSPs) bereitzustellen, die im Hinblick auf die Einhaltung der einschlägigen Bestimmungen der Richtlinie 1999/93/EG von den betreffenden Mitgliedstaaten beaufsichtigt werden bzw. akkreditiert wurden. Dies beinhaltet auch die Bereitstellung historischer Informationen über den Aufsichts- bzw. Akkreditierungsstatus der beaufsichtigten bzw. akkreditierten Zertifizierungsdienste. Diese Informationen dienen vor allem zur Validierung qualifizierter elektronischer Signaturen (Qualified Electronic Signatures — QES) und fortgeschrittener elektronischer Signaturen (Advanced Electronic Signatures — AdES) ( 4 ), die auf einem qualifizierten Zertifikat (Qualified Certificate — QC) beruhen ( 5 ) ( 6 ). Zu den für die vertrauenswürdige Liste zwingend erforderlichen Angaben zählen mindestens Informationen über beaufsichtigte bzw. akkreditierte CSPs, die qualifizierte Zertifikate (QCs) ( 7 ) gemäß den Bestimmungen der Richtlinie 1999/93/EG (Artikel 3 Absatz 2, Artikel 3 Absatz 3 und Artikel 7 Absatz 1 Buchstabe a) ausstellen, einschließlich — sofern dies nicht Bestandteil der QCs ist — Informationen über QCs zur Unterstützung einer elektronischen Signatur und Informationen darüber, ob die Signatur von einer sicheren Signaturerstellungseinheit (Secure Signature Creation Device — SSCD) ( 8 ) erzeugt wurde. Zusatzinformationen über andere CSPs, die keine QCs ausstellen, aber Dienste im Zusammenhang mit elektronischen Signaturen anbieten (z. B. CSPs, die Zeitstempel, Zeitstempel-Tokens oder nicht qualifizierte Zertifikate ausstellen), können auf einzelstaatlicher Basis freiwillig in die vertrauenswürdige Liste aufgenommen werden, sofern sie entweder auf vergleichbare Weise wie die CSPs, die QCs ausstellen, beaufsichtigt werden bzw. akkreditiert wurden oder nach einem anderen einzelstaatlichen Genehmigungssystem zugelassen wurden. In einigen Mitgliedstaaten können sich die einzelstaatlichen Genehmigungssysteme in Bezug auf die geltenden Anforderungen und/oder die zuständige Organisation von den Aufsichts- oder freiwilligen Akkreditierungssystemen für QCs ausstellende CSPs unterscheiden. Die in den vorliegenden Spezifikationen verwendeten Begriffe „akkreditiert“ und/oder „beaufsichtigt“ decken auch die einzelstaatlichen Genehmigungssysteme ab, doch müssen die Mitgliedstaaten in ihrer vertrauenswürdigen Liste Zusatzinformationen zur Art der einzelstaatlichen Regelungen geben, einschließlich präziser Angaben zu den etwaigen Unterschieden gegenüber den Akkreditierungs- bzw. Aufsichtssystemen, denen QCs ausstellende CSPs unterliegen. Die gemeinsame Vorlage stützt sich auf ETSI TS 119 612 v1.1.1 ( 9 ) (im Folgenden „ETSI TS 119 612“), die Erstellung, Veröffentlichung, Fundstellen, Zugänglichkeit, Authentifizierung und Integrität solcher Listen regelt. 2.    Struktur der gemeinsamen Vorlage für die vertrauenswürdige Liste Die gemeinsame Vorlage für die vertrauenswürdige Liste der Mitgliedstaaten ist gemäß ETSI TS 119 612 in folgende Kategorien von Informationen untergliedert: 1. Tag zur Identifikation der vertrauenswürdigen Liste (Trusted list tag) bei elektronischen Suchvorgängen; 2. Informationen über die vertrauenswürdige Liste und ihre Ausstellungsmodalitäten; 3. eine Abfolge von Feldern, die eindeutige Informationen zur Identifizierung jedes im Rahmen des Systems beaufsichtigten bzw. akkreditierten CSP enthalten (diese Abfolge ist optional; d. h. wenn sie nicht verwendet wird, wird die Liste als leer betrachtet, was bedeutet, dass es in dem betreffenden Mitgliedstaat keinen für die Zwecke der vertrauenswürdigen Liste in Betracht kommenden beaufsichtigten oder akkreditierten CSP gibt); 4. für jeden gelisteten CSP detaillierte Angaben zu den jeweiligen vertrauenswürdigen Diensten, deren aktueller Status in der vertrauenswürdigen Liste vermerkt ist, als eine Abfolge von Feldern zur eindeutigen Identifizierung der von dem CSP erbrachten beaufsichtigten bzw. akkreditierten Zertifizierungsdienste sowie ihres gegenwärtigen Status (diese Abfolge muss mindestens einen Eintrag haben); 5. für jeden gelisteten beaufsichtigten bzw. akkreditierten Zertifizierungsdienst etwaige historische Statusinformationen; 6. die für die vertrauenswürdige Liste geltende Signatur. In Bezug auf einen QCs ausstellenden CSP müssen die Struktur der vertrauenswürdigen Liste und insbesondere die Informationen über die Dienste (siehe oben Punkt 4) es ermöglichen, im Feld „Service information extensions“ ergänzende Angaben zu machen für den Fall, dass im qualifizierten Zertifikat keine ausreichenden (maschinenlesbaren) Angaben über dessen „qualifizierten“ Status und eine mögliche SSCD-Unterstützung verfügbar sind, und insbesondere auch, um der Tatsache Rechnung zu tragen, dass der Großteil der (kommerziellen) CSPs nur eine einzige Zertifizierungsstelle (Certification Authority — CA) mit der Ausstellung verschiedener Typen qualifizierter und nicht qualifizierter Anwenderzertifikate betraut. Im Kontext von Zertifikatserstellungsdiensten kann, wenn einer oder mehrere Upper-Level-CA-Dienste innerhalb der PKI des CSP existieren (z. B. bei einer Hierarchie von CAs, die von einer Root-CA hinunter bis zu verschiedenen Zertifikate ausstellenden CAs reicht), die Zahl der Diensteinträge für einen CSP in der Liste reduziert werden, indem solche Upper-Level-CA-Dienste und nicht die CA-Dienste, die die Anwenderzertifikate ausstellen, gelistet werden (z. B. ausschließliches Listen der Root-CA des CSP). Die Statusinformationen gelten in diesen Fällen jedoch für die gesamte Hierarchie der dem gelisteten Dienst nachgeordneten CA-Dienste; außerdem darf nicht von dem Grundsatz abgewichen werden, dass ein eindeutiger Bezug zwischen einem CSPQC-Zertifizierungsdienst und der Gruppe von Zertifikaten, die als QCs identifiziert werden sollen, gewährleistet sein muss. 2.1.    Beschreibung der Informationen in den einzelnen Kategorien 1.    Tag zur Identifizierung der vertrauenswürdigen Liste 2.    Informationen über die vertrauenswürdige Liste und ihre Ausstellungsmodalitäten Die nachstehenden Informationen sind Teil dieser Kategorie: —  Identifikator für die Formatversion der vertrauenswürdigen Liste; —  Abfolge- (oder Release-)Nummer; —  Angaben zum Typ der vertrauenswürdigen Liste (z. B. Angabe der Tatsache, dass diese vertrauenswürdige Liste Informationen über den Aufsichts- bzw. Akkreditierungsstatus der Zertifizierungsdienste von CSPs enthält, die von dem betreffenden Mitgliedstaat im Hinblick auf die Einhaltung der Bestimmungen der Richtlinie 1999/93/EG beaufsichtigt werden bzw. akkreditiert wurden); —  Angaben zum Scheme operator (Eigentümer) der vertrauenswürdigen Liste (z. B. Name, Adresse, Kontaktdaten usw. der für die Erstellung, sichere Veröffentlichung und Führung der vertrauenswürdigen Liste zuständigen Stelle des Mitgliedstaats); —  Angaben zu dem (den) Aufsichts- bzw. Akkreditierungssystem(en), dem (denen) die vertrauenswürdige Liste unterliegt; dazu zählen u. a.: —  — Land, für das die Liste gilt; — Angaben zu oder Verweise auf Orte, an denen Informationen über das (die) System(e) verfügbar sind (Vorlage, Vorschriften, Kriterien, Anwendergemeinschaft, Typen usw.); — Aufbewahrungszeitraum von (historischen) Informationen; —  Richtlinien und/oder rechtlicher Hinweis, Haftung, Verantwortungsbereiche; —  Datum und Uhrzeit der Ausstellung; —  nächste geplante Aktualisierung. 3.    Eindeutige Informationen zur Identifizierung aller im Rahmen des Systems beaufsichtigten bzw. akkreditierten CSPs Diese Informationen umfassen mindestens Folgendes: — offizielle Bezeichnung der CSP-Einrichtung gemäß amtlicher Registrierung (je nach Praxis im jeweiligen Mitgliedstaat unter Angabe der UID der CSP-Einrichtung); — Adresse und Kontaktdaten des CSP; — Zusatzinformationen über den CSP, die entweder direkt oder mittels Verweis auf eine Download-Adresse angegeben werden können. 4.    Für jeden gelisteten CSP eine Abfolge von Feldern zur eindeutigen Identifizierung eines von dem CSP erbrachten Zertifizierungsdienstes, der im Rahmen der Richtlinie 1999/93/EG beaufsichtigt wird bzw. akkreditiert wurde Diese Informationen umfassen für jeden Zertifizierungsdienst eines gelisteten CSP mindestens Folgendes: — Service type identifier: einen Identifikator für den Typ des Zertifizierungsdienstes (aus dem z. B. hervorgeht, dass es sich bei dem beaufsichtigten bzw. akkreditierten Zertifizierungsdienst des CSP um eine Zertifizierungsstelle handelt, die QCs ausstellt); — Service (trade) name: den (Handels-)Namen dieses Zertifizierungsdienstes; — Service digital identity: einen eindeutigen, unverwechselbaren Identifikator des Zertifizierungsdienstes; — Service current status: einen Identifikator des aktuellen Status des Dienstes; — Datum und Uhrzeit des Beginns des „Current status“; — (ggf.) Service information extension: Zusatzinformationen über den Dienst (z. B. direkt angegeben oder mittels Verweis auf eine Download-Adresse): vom Scheme operator gegebene Informationen zur Definition des Dienstes, Zugangsinformationen in Bezug auf den Dienst, vom CSP gegebene Informationen zur Definition des Dienstes und Service information extensions; für CA/QC-Dienste beispielsweise eine optionale Abfolge von Informationstupeln, von denen jedes folgende Angaben enthält: —  — Kriterien zur näheren Identifikation (Filterung) innerhalb des identifizierten vertrauenswürdigen Dienstes der konkreten Outputs des Dienstes (z. B. Gruppe (qualifizierter) Zertifikate), für welche im Hinblick auf ihren Status, die Angabe zur SSCD-Unterstützung und/oder die Ausstellung für juristische Personen Zusatzinformationen erforderlich sind bzw. angegeben werden, und — verknüpfte „Kennzeichner“, die darüber informieren, ob unter den Outputs des Dienstes Zertifikate identifiziert werden, die als qualifiziert zu betrachten sind, und/oder ob die identifizierten qualifizierten Zertifikate des Dienstes von einer SSCD unterstützt werden und/oder ob solche QCs juristischen Personen ausgestellt werden (standardmäßig ist davon auszugehen, dass sie natürlichen Personen ausgestellt werden). 5.    Für jeden gelisteten Zertifizierungsdienst die historischen Informationen über seinen Status 6.    Eine Signatur, in die für Authentifizierungszwecke alle Felder der vertrauenswürdigen Liste mit Ausnahme des Signaturwerts selbst eingehen 3.    Leitlinien für die Bearbeitung von Einträgen in der vertrauenswürdigen Liste 3.1.    Statusinformationen über beaufsichtigte bzw. akkreditierte Zertifizierungsdienste und ihre Anbieter in einer einzigen Liste Die vertrauenswürdige Liste eines Mitgliedstaats ist die „Aufsichts- bzw. Akkreditierungsstatusliste für die Zertifizierungsdienste von Zertifizierungsdiensteanbietern, die vom entsprechenden Mitgliedstaat im Hinblick auf die Einhaltung der einschlägigen Bestimmungen der Richtlinie 1999/93/EG beaufsichtigt werden bzw. akkreditiert wurden“. Eine solche vertrauenswürdige Liste ist das einzige Instrument, mit dem der betreffende Mitgliedstaat Informationen über den Aufsichts-/Akkreditierungsstatus der Zertifizierungsdienste und ihrer Anbieter bereitstellt, und zwar —  aller Zertifizierungsdiensteanbieter im Sinne der Definition von Artikel 2 Absatz 11 der Richtlinie 1999/93/EG („eine Stelle oder eine juristische oder natürliche Person, die Zertifikate ausstellt oder anderweitige Dienste im Zusammenhang mit elektronischen Signaturen bereitstellt“), — die im Hinblick auf die Einhaltung der einschlägigen Bestimmungen der Richtlinie 1999/93/EG beaufsichtigt werden bzw. akkreditiert wurden. Anhand der Definitionen und Bestimmungen der Richtlinie 1999/93/EG lassen sich, insbesondere in Bezug auf die entsprechenden CSPs und deren Aufsichts- bzw. freiwillige Akkreditierungssysteme, zwei Arten von CSPs unterscheiden: einerseits die CSPs, die QCs für die Öffentlichkeit ausstellen (CSPQC), andererseits die CSPs, die keine QCs für die Öffentlichkeit ausstellen, aber „anderweitige (sonstige) Dienste im Zusammenhang mit elektronischen Signaturen“ erbringen: —  CSPs, die QCs ausstellen: —  — Diese müssen von dem Mitgliedstaat, in dem sie ansässig sind, (sofern sie in einem Mitgliedstaat ansässig sind) beaufsichtigt werden und können im Hinblick auf die Einhaltung der Bestimmungen der Richtlinie 1999/93/EG, einschließlich der Anforderungen von Anhang I (Anforderungen an qualifizierte Zertifikate) und Anhang II (Anforderungen an Zertifizierungsdiensteanbieter, die qualifizierte Zertifikate ausstellen), auch akkreditiert werden. QCs ausstellende CSPs, die in einem Mitgliedstaat akkreditiert sind, müssen trotzdem weiterhin dem entsprechenden Aufsichtssystem dieses Mitgliedstaats unterliegen, es sei denn, dass sie nicht in diesem Mitgliedstaat ansässig sind. — Das jeweilige „Aufsichtssystem“ (bzw. „freiwillige Akkreditierungssystem“) ist definiert und muss den entsprechenden Anforderungen der Richtlinie 1999/93/EG, insbesondere Artikel 3 Absatz 3, Artikel 8 Absatz 1, Artikel 11 und Erwägungsgrund 13 (bzw. Artikel 2 Absatz 13, Artikel 3 Absatz 2, Artikel 7 Absatz 1 Buchstabe a, Artikel 8 Absatz 1, Artikel 11, Erwägungsgründe 4 sowie 11 bis 13) genügen. —  CSPs

Quellenbestand vom 5. Oktober 2026. Die Sammlung wird schrittweise erweitert. Dokumentfassungen sind nicht mit der Zahl eigenständiger Gesetze gleichzusetzen.