Europäische Union

2009/767/EG: Entscheidung der Kommission vom 16. Oktober 2009 über Maßnahmen zur Erleichterung der Nutzung elektronischer Verfahren über einheitliche Ansprechpartner gemäß der Richtlinie 2006/123/EG des Europäischen Parlaments und des Rates über Dienstleistungen im Binnenmarkt (Bekannt gegeben unter Aktenzeichen K(2009) 7806) (Text von Bedeutung für den EWR)

Konsolidierte Fassung

Konsolidierungsdatum: 2014-02-01

Quellenkennung: 32009D0767. Spätere Änderungen sind nicht automatisch in dieser Fassung enthalten.

Zur amtlichen Quelle ↗

Originaldateien und Anlagen
Weitere gespeicherte Fassungen

Durchsuchbarer Text in vereinfachter Darstellung. Tabellen, Abbildungen und verbindliche Gestaltung bitte anhand der Originaldateien prüfen.

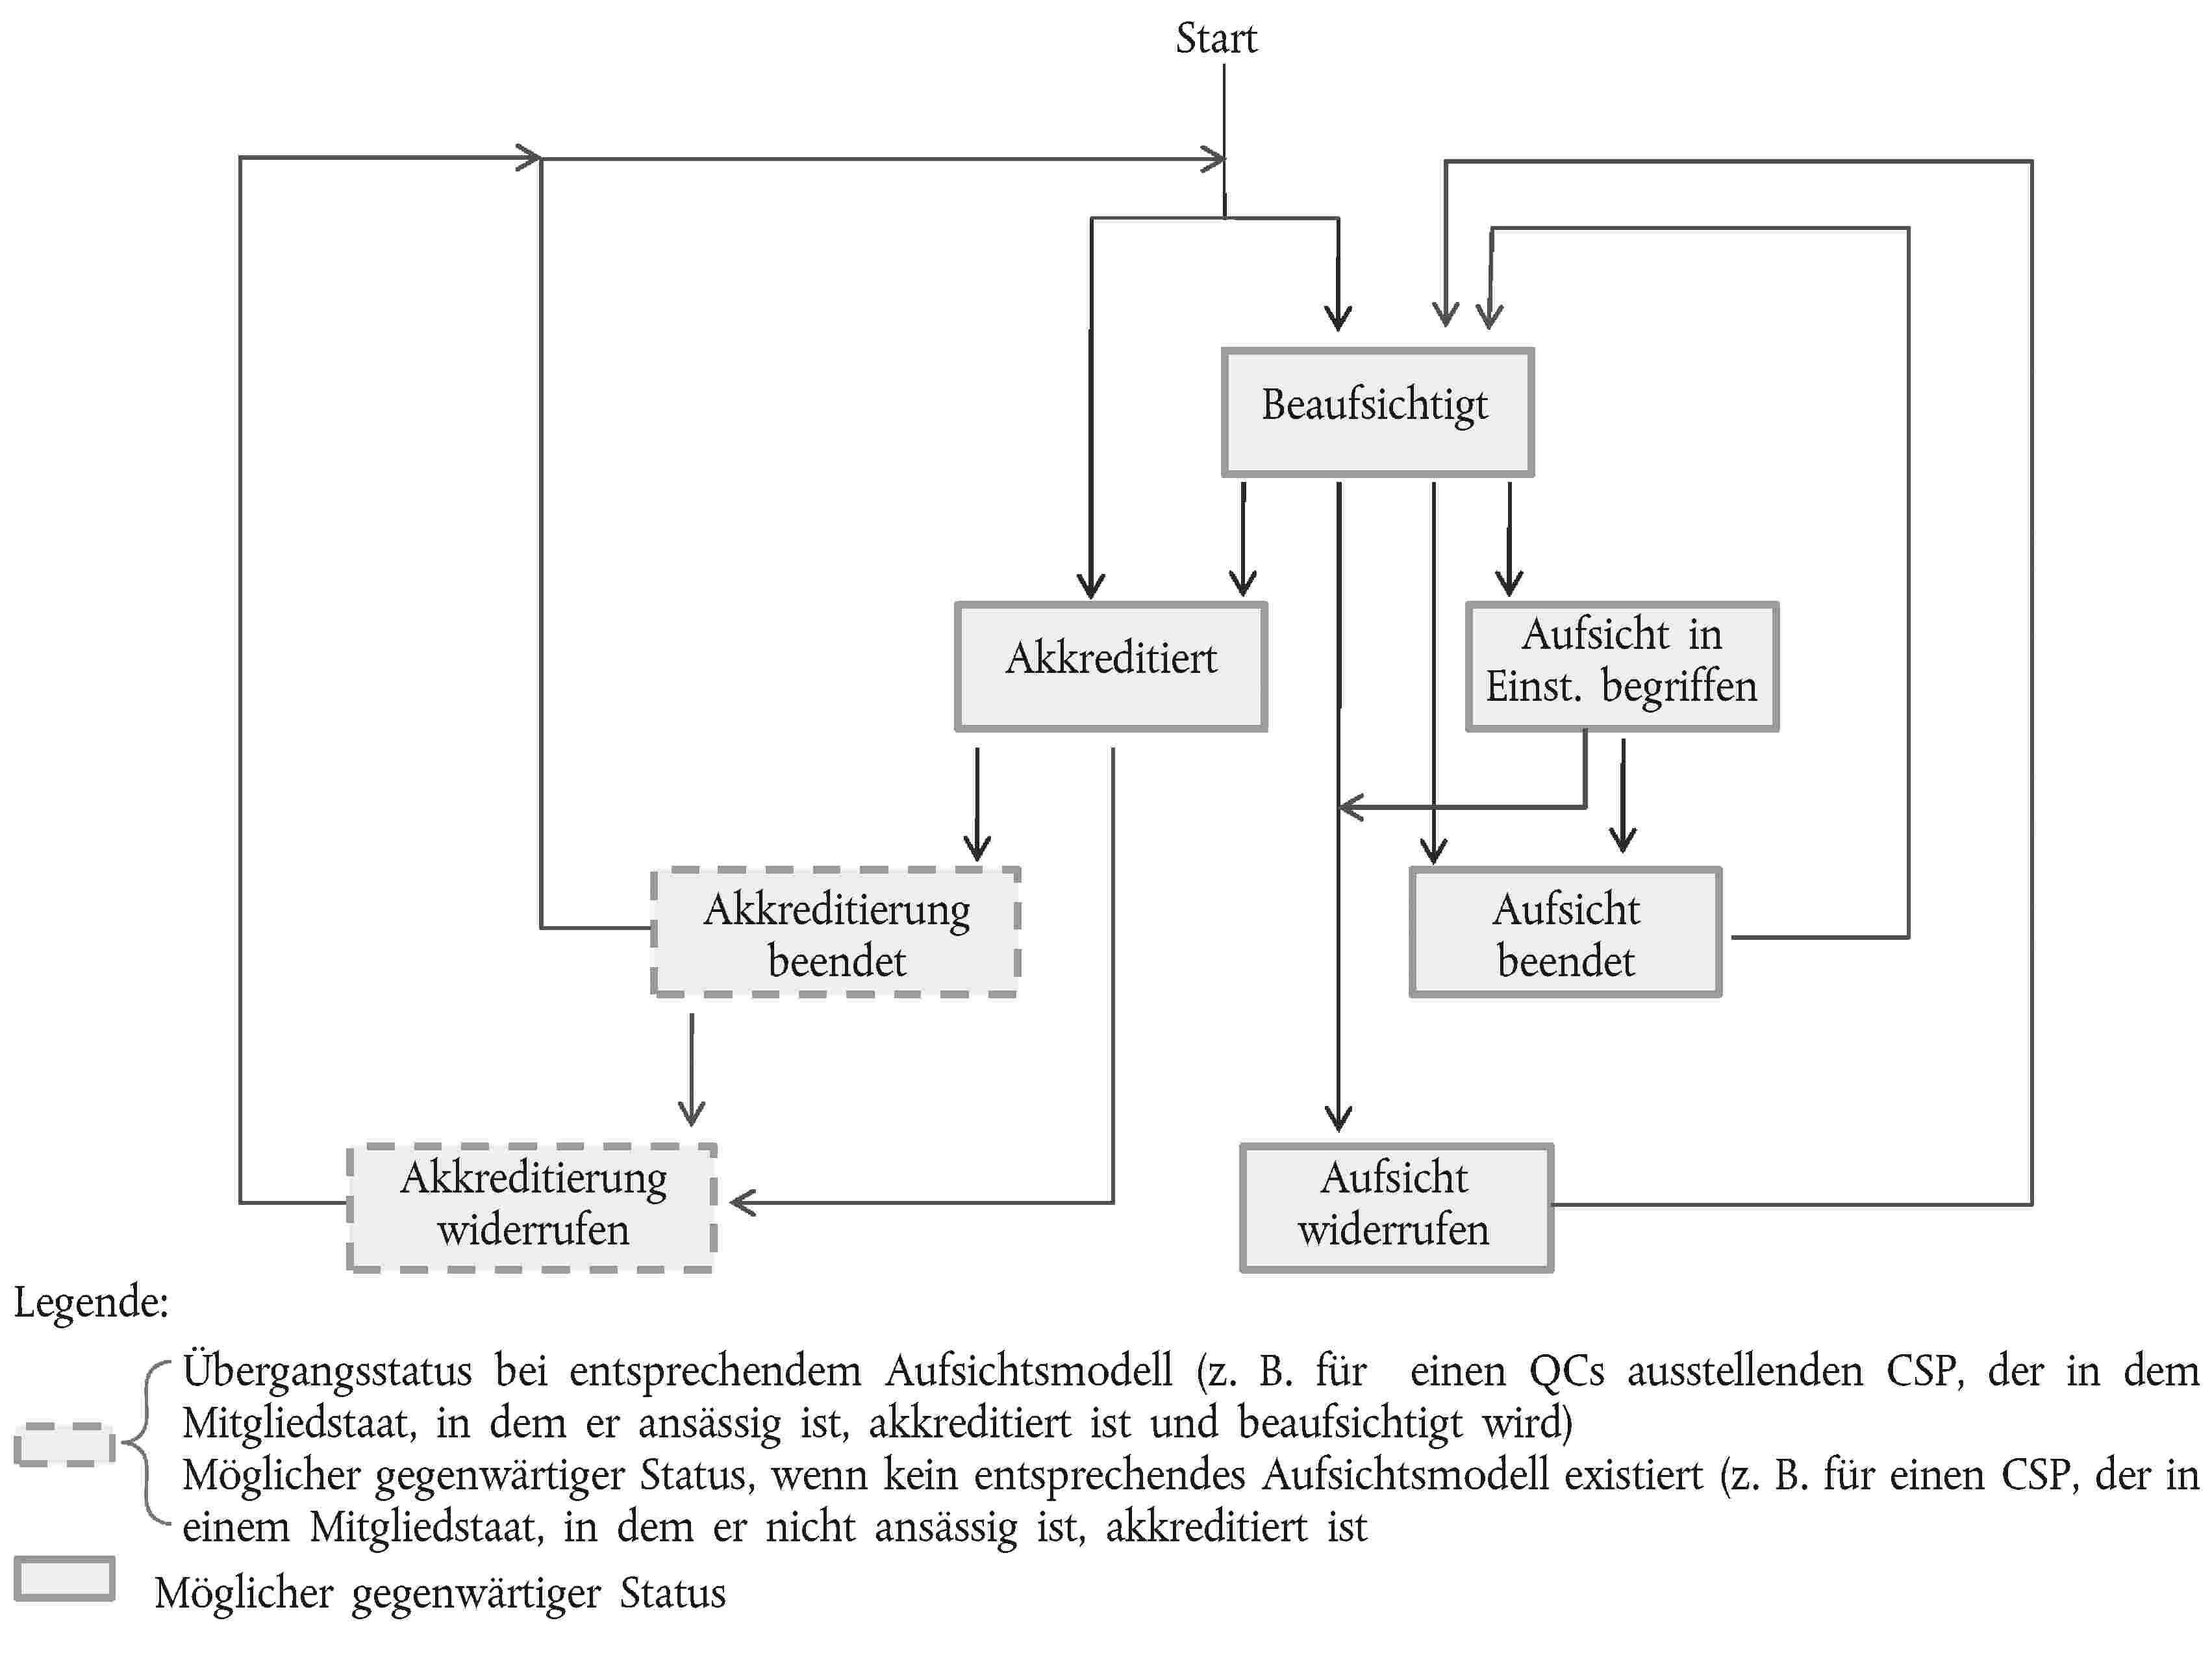
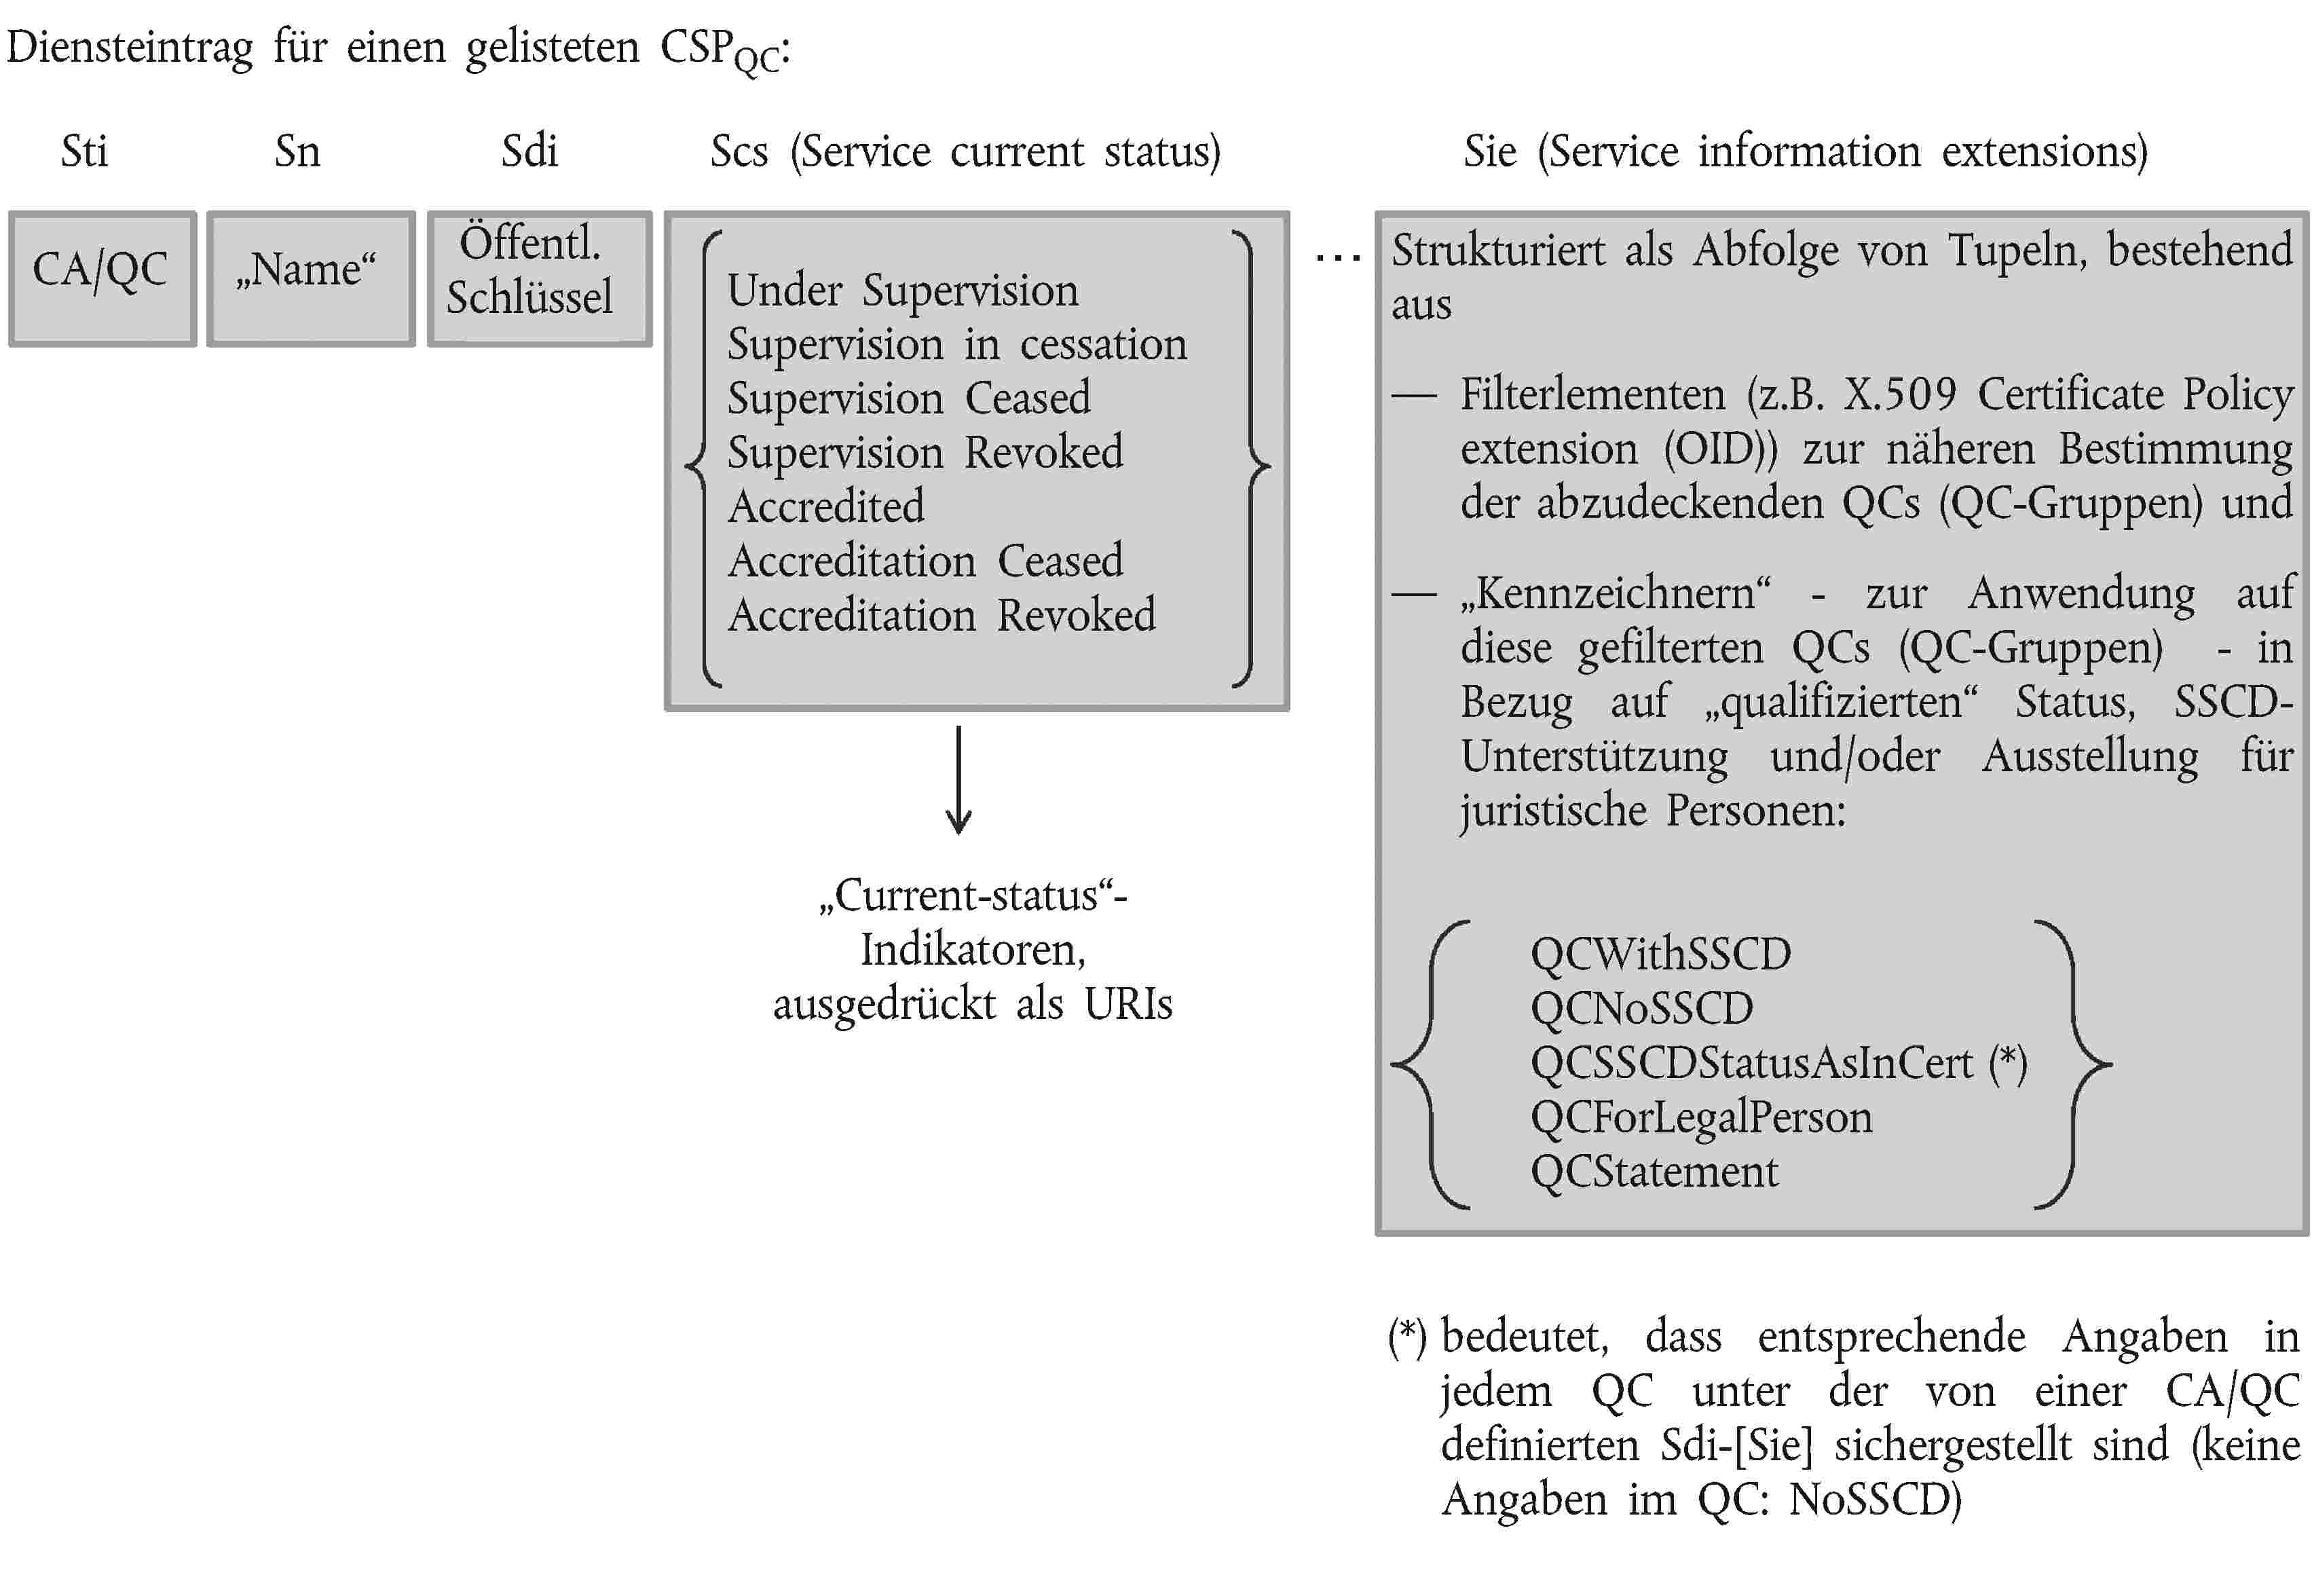
, die keine QCs ausstellen: —  — Diese können einem „freiwilligen Akkreditierungssystem“ (gemäß der Definition der Richtlinie 1999/93/EG und in Übereinstimmung mit dieser Richtlinie) und/oder einem einzelstaatlich festgelegten „anerkannten Genehmigungssystem“ („recognised approval scheme“) unterliegen, das auf nationaler Ebene zur Überwachung der Einhaltung der Bestimmungen der Richtlinie und etwaiger einzelstaatlicher Bestimmungen im Zusammenhang mit der Erbringung von Zertifizierungsdiensten (im Sinne von Artikel 2 Absatz 11 der Richtlinie 1999/93/EG) eingerichtet wird. — Einige der infolge der Erbringung eines Zertifizierungsdienstes generierten oder ausgestellten physischen oder binären (logischen) Objekte könnten, sofern sie den einzelstaatlichen Bestimmungen und Anforderungen entsprechen, möglicherweise eine spezielle „Qualifizierung“ beanspruchen, wobei die Bedeutung einer derartigen „Qualifizierung“ auf die einzelstaatliche Ebene beschränkt bleiben dürfte. Jeder Mitgliedstaat erstellt und führt nur eine einzige vertrauenswürdige Liste, aus der der Aufsichts- und/oder Akkreditierungsstatus der Zertifizierungsdienste hervorgeht, die von den von diesem Mitgliedstaat beaufsichtigten bzw. akkreditierten CSPs erbracht werden. In der vertrauenswürdigen Liste werden mindestens die QCs ausstellenden CSPs aufgeführt. In der vertrauenswürdigen Liste kann auch der Status anderer Zertifizierungsdienste angegeben werden, die nach einem auf einzelstaatlicher Ebene festgelegten Genehmigungssystem beaufsichtigt werden oder akkreditiert wurden. 3.2.    Einheitliche Aufsichts- bzw. Akkreditierungsstatuswerte In der vertrauenswürdigen Liste wird die Tatsache, dass ein Dienst gegenwärtig entweder „beaufsichtigt“ wird oder „akkreditiert“ ist, durch den Wert seines aktuellen Status angegeben. Darüber hinaus kann ein Aufsichts- oder Akkreditierungsstatus positiv („beaufsichtigt“, „akkreditiert“, „Aufsicht in Einstellung begriffen“), beendet („Aufsicht beendet“, „Akkreditierung beendet“) oder gar widerrufen („Aufsicht widerrufen“, „Akkreditierung widerrufen“) sein und auf den entsprechenden Wert gesetzt werden. Während seiner gesamten Lebensdauer kann ein Zertifizierungsdienst zwischen Aufsichts- und Akkreditierungsstatus wechseln. ( 10 ) Die nachstehende Abbildung 1 beschreibt den zu erwartenden Wechsel des Aufsichts- bzw. Akkreditierungsstatus für einen einzelnen Zertifizierungsdienst: Abbildung 1 Zu erwartender Wechsel des Aufsichts-/Akkreditierungsstatus für einen einzelnen CSP-Dienst Ein in einem Mitgliedstaat ansässiger Zertifizierungsdienst, der QCs ausstellt, muss einer Beaufsichtigung (durch den Mitgliedstaat, in dem er ansässig ist) unterliegen und kann auf freiwilliger Basis akkreditiert werden. Als gegenwärtiger Statuswert („Current status value“) eines solchen in einer vertrauenswürdigen Liste aufgeführten Dienstes ist einer der oben angeführten Statuswerte anzugeben; dieser ist im Falle eines Statuswechsels entsprechend zu ändern. „Akkreditierung beendet“ und „Akkreditierung widerrufen“ müssen jedoch Werte mit „Übergangsstatus“ sein, wenn der betreffende CSPQC-Dienst in der vertrauenswürdigen Liste des Mitgliedstaats gelistet ist, in dem er ansässig ist, da ein solcher Dienst standardmäßig beaufsichtigt werden muss (selbst wenn er nicht oder nicht mehr akkreditiert ist). Ist der betreffende Dienst in einem anderen Mitgliedstaat als dem, in dem er ansässig ist, gelistet (akkreditiert), können diese Werte endgültige Werte sein. Mitgliedstaaten, die ein einzelstaatlich definiertes „anerkanntes Genehmigungssystem“ einrichten oder eingerichtet haben, das auf nationaler Ebene der Überwachung der Einhaltung der Bestimmungen der Richtlinie 1999/93/EG und möglicher einzelstaatlicher Bestimmungen im Zusammenhang mit der Erbringung von Zertifizierungsdiensten (im Sinne von Artikel 2 Absatz 11 der Richtlinie) durch CSPs, die keine QCs ausstellen, dient, müssen dieses (diese) Genehmigungssystem(e) in eine der beiden nachstehenden Kategorien einordnen: — „freiwillige Akkreditierung“ gemäß der Definition und den Bestimmungen der Richtlinie 1999/93/EG (Artikel 2 Absatz 13, Artikel 3 Absatz 2, Artikel 7 Absatz 1 Buchstabe a, Artikel 8 Absatz 1, Artikel 11, Erwägungsgründe 4 sowie 11 bis 13; — „Aufsicht“ wie in der Richtlinie 1999/93/EG vorgesehen und durch einzelstaatliche Bestimmungen und Anforderungen im Einklang mit den einzelstaatlichen gesetzlichen Vorschriften umgesetzt. Dementsprechend kann ein Zertifizierungsdienst, der keine QCs ausstellt, beaufsichtigt oder freiwillig akkreditiert werden. Als gegenwärtiger Statuswert („Current status value“) eines solchen in einer vertrauenswürdigen Liste aufgeführten Dienstes ist einer der oben angeführten Statuswerte (siehe Abbildung 1) anzugeben; dieser ist im Falle eines Statuswechsels entsprechend zu ändern. Die vertrauenswürdige Liste muss Angaben zu dem (den) zugrunde liegenden Aufsichts- bzw. Akkreditierungssysteme(n) enthalten, insbesondere: — Informationen über das Aufsichtssystem, das für alle CSPQC gilt; — ggf. Informationen über das einzelstaatliche „freiwillige Akkreditierungssystem“, das für alle CSPQC gilt; — ggf. Informationen über das Aufsichtssystem, das für alle CSPs gilt, die keine QCs ausstellen; — ggf. Informationen über das einzelstaatliche „freiwillige Akkreditierungssystem“, das für alle CSPs gilt, die keine QCs ausstellen. Die beiden letzteren Informationsgruppen sind für dem Zertifikat vertrauende Parteien von entscheidender Bedeutung im Hinblick auf die Beurteilung des Qualitäts- und Sicherheitsgrads derartiger, auf einzelstaatlicher Ebene für CSPs, die keine QCs ausstellen, eingerichteter Aufsichts- bzw. Akkreditierungssysteme. Sind in der vertrauenswürdigen Liste in Bezug auf Dienste von CSPs, die keine QCs ausstellen, Informationen über den Aufsichts- bzw. Akkreditierungsstatus enthalten, sind die oben genannten Informationen auf der Ebene der vertrauenswürdigen Liste bereitzustellen durch die Verwendung von „Scheme information URI“ (Abschnitt 5.3.7 — von den Mitgliedstaaten bereitgestellte Informationen), „Scheme type/community/rules“ (Abschnitt 5.3.9 — Verwendung eines allen Mitgliedstaaten gemeinsamen Texts und optionaler, vom Mitgliedstaat bereitgestellter spezifischer Informationen) und „TSL policy/legal notice“ (Abschnitt 5.3.11 — ein allen Mitgliedstaaten gemeinsamer Text, der auf die Richtlinie 1999/93/EG Bezug nimmt und den Mitgliedstaaten die Möglichkeit bietet, einen länderspezifischen Text bzw. länderspezifische Verweise hinzuzufügen). Zusätzliche „Qualification“-Informationen auf der Ebene der einzelstaatlichen Aufsichts- bzw. Akkreditierungssysteme für CSPs, die keine QCs ausstellen, können ggf. und wenn erforderlich (z. B. zur Unterscheidung zwischen verschiedenen Qualitäts- bzw. Sicherheitsstufen) auf der Dienstebene durch die Verwendung der „additionalServiceInformation Extension“ (Abschnitt 5.5.9.4) als Teil der „Service information extensions“ (Abschnitt 5.5.9) bereitgestellt werden. Weitere Informationen zu den entsprechenden technischen Spezifikationen enthält Kapitel I. Obwohl möglicherweise unterschiedliche Stellen in einem Mitgliedstaat für die Beaufsichtigung bzw. Akkreditierung von Zertifizierungsdiensten in diesem Mitgliedstaat zuständig sind, darf für einen Zertifizierungsdienst nur ein einziger Eintrag vorhanden sein und der Aufsichts- bzw. Akkreditierungsstatus muss entsprechend aktualisiert werden. 3.3.    In der vertrauenswürdigen Liste enthaltene Einträge zur Erleichterung der Validierung von QES und AdESQC Der wichtigste Schritt bei der Erstellung der vertrauenswürdigen Liste ist die Festlegung des zwingend erforderlichen Teils der vertrauenswürdigen Liste, nämlich der „List of services“ für jeden CSP, der QCs ausstellt, damit die Situation jedes QCs ausstellenden Zertifizierungsdienstes korrekt erfasst und gewährleistet ist, dass die in jedem Eintrag enthaltenen Informationen ausreichend sind, um die Validierung von QES und AdESQC (in Kombination mit dem Inhalt des vom CSP im Rahmen des in diesem Eintrag gelisteten Zertifizierungsdienstes ausgestellten Anwender-QC) zu erleichtern. Bei den verlangten Informationen kann es sich um andere Informationen als die „Service digital identity“ einer einzigen (Root-)CA handeln, insbesondere um Informationen zur Identifizierung des QC-Status der von einem solchen CA-Dienst ausgestellten Zertifikate und um Angaben dazu, ob die unterstützten Signaturen durch eine SSCD erzeugt wurden. Die für die Erstellung, Bearbeitung und Führung der vertrauenswürdigen Liste zuständige Stelle in einem Mitgliedstaat muss daher für jeden in der vertrauenswürdigen Liste erfassten CSPQC das gegenwärtige Profil und den Zertifikatsinhalt jedes ausgestellten QC berücksichtigen. Im Idealfall sollte jedes ausgestellte QC die vom ETSI definierte Erklärung zur QcCompliance ( 11 ) enthalten, wenn angegeben wird, dass es sich um ein QC handelt. Wenn angegeben wird, dass ein QC von einer SSCD zur Erzeugung elektronischer Signaturen unterstützt wird, sollte es die vom ETSI definierte QcSSCD-Erklärung enthalten bzw. sollte jedes ausgestellte QC einen der Object Identifiers (OIDs) der QCP/QCP + Zertifikatrichtlinien gemäß ETSI EN 319 411-2 ( 12 ) beinhalten. Die Verwendung unterschiedlicher Normen durch CSPs, die QCs ausstellen, der große Auslegungsspielraum dieser Normen und das fehlende Bewusstsein hinsichtlich des Vorhandenseins und der Rangordnung normativer technischer Spezifikationen und Standards hat zu inhaltlichen Unterschieden bei den gegenwärtig ausgestellten QCs geführt (z. B. werden die vom ETSI definierten QC-Erklärungen nur teilweise benutzt). Dementsprechend können sich die Empfänger nicht einfach auf das Zertifikat des Unterzeichners (und die dazugehörige Kette bzw. den dazugehörigen Pfad) verlassen, um zumindest auf maschinenlesbare Art und Weise festzustellen, ob es sich bei dem Zertifikat, das eine elektronische Signatur unterstützt, tatsächlich um ein QC handelt und ob die elektronische Signatur durch eine SSCD erzeugt wurde. Durch Ergänzung der Felder „Service type identifier“ („Sti“), „Service name“ („Sn“) und „Service digital identity“ („Sdi“) des Diensteintrags in der vertrauenswürdigen Liste mit den im Feld „Service information extensions“ („Sie“) enthaltenen Informationen kann ein spezieller Typ eines qualifizierten Zertifikats, das von einem gelisteten QCs ausstellenden CSP ausgestellt wird, vollständig bestimmt werden. Dabei werden auch Informationen darüber übermittelt, ob das QC von einer SSCD unterstützt wird (wenn diese Angabe im ausgestellten QC fehlt). Zu diesem Eintrag gehört auch eine spezielle Angabe zum „Service current status“ („Scs“). Dies wird in Abbildung 2 dargestellt. Durch die Aufnahme eines Dienstes in die Liste mit der Angabe der „Sdi“ einer (Root-)CA würde gewährleistet (durch den QCs ausstellenden CSP, aber auch durch die für diesen CSP zuständige Aufsichts- bzw. Akkreditierungsstelle), dass jedes von dieser (Root-)CA(-Hierarchie) ausgestellte Anwenderzertifikat ausreichende vom ETSI definierte und maschinenlesbare Informationen enthält, um festzustellen, ob es sich um ein QC handelt und ob dieses von einer SSCD unterstützt wird. Erweist sich beispielsweise Letzteres als nicht zutreffend (wenn das QC z. B. keinen maschinenlesbaren Hinweis laut ETSI-Norm darauf enthält, ob es von einer SSCD unterstützt wird), dann kann allein aufgrund der Angabe der „Sdi“ dieser (Root-)CA nur angenommen werden, dass über diese (Root-)CA-Hierarchie ausgestellte QCs nicht von einer SSCD unterstützt werden. Für den Hinweis, dass diese QCs als von einer SSCD unterstützt zu betrachten sind, sollte das „Sie“-Feld genutzt werden (dadurch wird auch angezeigt, dass diese Information vom QCs ausstellenden CSP gewährleistet wird und eine Aufsicht bzw. Akkreditierung durch die zuständige Stelle erfolgt). Abbildung 2 Diensteintrag für einen gelisteten QCs ausstellenden CSP-Dienst in der vertrauenswürdigen Liste Allgemeine Grundsätze – Bearbeitungsvorschriften – CSPQC- Einträge (gelistete Dienste) Die vorliegenden Spezifikationen für eine gemeinsame Vorlage für die vertrauenswürdige Liste erlauben die Verwendung einer Kombination, bestehend aus fünf Hauptinformationsteilen, im Diensteintrag: — „Service type identifier“ („Sti“), z. B. zur Identifikation einer CA, die QCs ausstellt („CA/QC“); — „Service name“ („Sn“); — „Service digital identity“ („Sdi“) zur Identifikation eines gelisteten Dienstes, z. B. (zumindest) der öffentliche Schlüssel einer CA, die QCs ausstellt; — für CA/QC-Dienste optionale Informationen als „Service information extension“ („Sie“), die es ermöglichen, verschiedene dienstespezifische Informationen bezüglich des Widerrufsstatus abgelaufener Zertifikate, zusätzlicher Merkmale von QCs, der Übernahme einer CSP durch eine andere CSP sowie sonstige zusätzliche Diensteinformationen aufzunehmen. Die zusätzlichen Merkmale von QCs werden beispielsweise durch eine Abfolge von einem oder mehreren Tupeln dargestellt, von denen jedes folgende Angaben enthält: —  — Kriterien zur näheren Identifikation (Filterung) — innerhalb des durch die „Sdi“ identifizierten Zertifizierungsdienstes — der Gruppe qualifizierter Zertifikate, für die im Hinblick auf die Angabe des „qualifizierten“ Status, die SSCD-Unterstützung und/oder die Ausstellung für juristische Personen Zusatzinformationen erforderlich sind bzw. angegeben werden, und — entsprechende Informationen („Qualifier“ — „Kennzeichner“) darüber, ob diese Gruppe qualifizierter Zertifikate als „qualifiziert“ zu betrachten ist und ob sie von einer SSCD unterstützt wird, oder Hinweis darauf, ob die entsprechenden Informationen in einer genormten, maschinenlesbaren Form Bestandteil des QC sind, und/oder Informationen darüber, dass solche QCs juristischen Personen ausgestellt werden (standardmäßig ist davon auszugehen, dass sie nur natürlichen Personen ausgestellt werden). — Der „Current status“ für diesen Diensteintrag liefert Informationen —  — darüber, ob es sich um einen beaufsichtigten oder einen akkreditierten Dienst handelt, und — über den Aufsichts- bzw. Akkreditierungsstatus selbst. 3.4.    Leitlinien für die Bearbeitung und Nutzung von CSPQC-Diensteinträgen Allgemeine Leitlinien für die Bearbeitung: 1. Wenn sichergestellt ist (aufgrund einer Garantie des CSPQC und der Beaufsichtigung bzw. Akkreditierung durch die Aufsichtsstelle (Supervisory Body — SB) bzw. Akkreditierungsstelle (Accreditation Body — AB)), dass für einen durch eine „Sdi“ identifizierten, gelisteten Dienst jedes von einer SSCD unterstützte QC die vom ETSI definierte Erklärung zur QcCompliance, die QcSSCD-Erklärung und/oder einen QCP + Object Identifier (OID) enthält, reicht die Verwendung einer entsprechenden „Sdi“ aus. Das „Sie“-Feld kann in diesem Fall optional verwendet werden und muss keine Angaben zur SSCD-Unterstützung enthalten. 2. Wenn sichergestellt ist (aufgrund einer Garantie des CSPQC und der Beaufsichtigung bzw. Akkreditierung durch die SB bzw. AB), dass für einen durch eine „Sdi“ identifizierten, gelisteten Dienst jedes nicht von einer SSCD unterstützte QC die Erklärung zur QcCompliance und/oder den QCP OID enthält und keine QcSSCD-Erklärung oder einen QCP + OID enthalten soll, reicht die Verwendung einer entsprechenden „Sdi“ aus. Das „Sie“-Feld kann in diesem Fall optional verwendet werden und muss keine Angaben über die SSCD-Unterstützung enthalten (d. h. das Zertifikat wird nicht von einer SSCD unterstützt). 3. Wenn sichergestellt ist (aufgrund einer Garantie des CSPQC und der Beaufsichtigung bzw. Akkreditierung durch die SB bzw. AB), dass für einen durch eine „Sdi“ identifizierten, gelisteten Dienst jedes QC die Erklärung zur QcCompliance enthält und einige, aber nicht alle, dieser QCs von einer SSCD unterstützt werden sollen (die Unterscheidung kann z. B. durch verschiedene CSP-spezifische Certificate Policy OIDs oder sonstige CSP-spezifische Informationen im QC, direkt oder indirekt, maschinenlesbar oder nicht, getroffen werden), ein von einer SSCD unterstütztes Zertifikat aber WEDER die QcSSCD-Erklärung NOCH den QCP(+) OID des ETSI enthält, reicht die Verwendung einer entsprechenden „Sdi“ möglicherweise nicht aus UND das „Sie“-Feld muss für eindeutige Angaben zur SSCD-Unterstützung sowie eine potenzielle Informationserweiterung zur Identifikation der abgedeckten Gruppe von Zertifikaten verwendet werden. Infolgedessen wird wahrscheinlich die Aufnahme verschiedener „SSCD support information values“ für eine „Sdi“ erforderlich, wenn das „Sie“-Feld verwendet wird. 4. Wenn sichergestellt ist (aufgrund einer Garantie des CSPQC und der Beaufsichtigung bzw. Akkreditierung durch die SB bzw. AB), dass für einen durch eine „Sdi“ identifizierten, gelisteten Dienst kein QC die Erklärung zur QcCompliance, den QCP OID, die QcSSCD-Erklärung oder den QCP + OID enthält, aber gewährleistet ist, dass einige, aber nicht alle, der über diese „Sdi“ ausgestellten Anwenderzertifikate als QCs gedacht sind und/oder von SSCDs unterstützt werden (die Unterscheidung kann z. B. durch verschiedene CSPQC-spezifische Certificate Policy OIDs oder sonstige CSPQC-spezifische Informationen im QC, direkt oder indirekt, maschinenlesbar oder nicht, getroffen werden), reicht die Verwendung einer entsprechenden „Sdi“ nicht aus UND das „Sie“-Feld muss für eindeutige Angaben zur Qualifikation verwendet werden. Infolgedessen wird wahrscheinlich die Aufnahme verschiedener „SSCD support information values“ für eine „Sdi“ erforderlich, wenn das „Sie“-Feld verwendet wird. Generell kann für einen in der vertrauenswürdigen Liste enthaltenen CSP von einem Diensteintrag pro öffentlichen Schlüssel für einen CA/QC-Zertifizierungsdienst, d. h. pro Zertifizierungsstelle, die (direkt) QCs ausstellt, ausgegangen werden. Unter bestimmten außergewöhnlichen Umständen und bei sorgfältiger Verwaltung kann sich die Aufsichts- bzw. Akkreditierungsstelle eines Mitgliedstaats dazu entschließen, den öffentlichen Schlüssel einer Root-CA oder Upper-Level-CA innerhalb der PKI des CSP (wenn z. B. bei einem CSP eine Hierarchie von CAs von einer Root-CA hinunter bis zu mehreren QCs ausstellenden CAs besteht) als „Sdi“ eines einzigen Eintrags in der Diensteliste des gelisteten CSP zu verwenden, anstatt alle nachgeordneten CAs, die QCs ausstellen, zu listen (d. h. Listung einer CA, die nicht direkt Anwender-QCs ausstellt und Zertifizierung einer Hierarchie von CAs bis hinunter zu CAs, die Anwender-QCs ausstellen). Die Konsequenzen (Vorteile und Nachteile) der Verwendung des öffentlichen Schlüssels einer Root-CA oder einer Upper-Level-CA als „Sdi“-Wert in einer vertrauenswürdigen Liste müssen bei der Implementierung durch die Mitgliedstaaten gründlich erwogen werden. Im Falle dieser zulässigen Abweichung von der üblichen Vorgehensweise muss der Mitgliedstaat zudem die erforderliche Dokumentation bereitstellen, um den Aufbau und die Verifizierung des Zertifizierungspfads zu ermöglichen. Im Falle eines CSPQC, der eine Root-CA verwendet, unter der mehrere CAs qualifizierte und nicht qualifizierte Zertifikate ausstellen, dessen QCs jedoch nur die Erklärung zur QcCompliance, aber keine Informationen über eine etwaige SSCD-Unterstützung enthalten, würde die alleinige Angabe der „Sdi“ der Root-CA auf der Grundlage der oben ausgeführten Regeln beispielsweise bedeuten, dass keines der unter dieser Root-CA ausgestellten QCs von einer SSCD unterstützt wird. Im Falle von QCs, die zwar von einer SSCD unterstützt werden, aber keine maschinenlesbare Erklärung über eine solche Unterstützung enthalten, wäre dringend zu empfehlen, bei künftig ausgestellten QCs von der QcSSCD-Erklärung Gebrauch zu machen. Zwischenzeitlich (bis zum Ablauf des letzten QC, das diese Information nicht enthält) sollten in der vertrauenswürdigen Liste das Feld „Sie“ und die entsprechende „Qualifications Extension“ genutzt werden, z. B. für die Bereitstellung von Informationen zum Filtern von Zertifikaten durch spezielle CSPQC-definierte OIDs, die von den CSPQC potenziell zur Unterscheidung zwischen unterschiedlichen QC-Typen (einige mit, einige ohne SSCD-Unterstützung) verwendet werden und für die Ergänzung der identifizierten (gefilterten) (Gruppen von) Zertifikate(n) mit eindeutiger „SSCD support information“ durch Anwendung von „Kennzeichnern“. Die allgemeinen Leitlinien zur Nutzung von Anwendungen und Diensten im Zusammenhang mit elektronischen Signaturen oder Produkten, die auf einer vertrauenswürdigen Liste gemäß den vorliegenden technischen Spezifikationen basieren, lauten folgendermaßen: Ein „CA/QC“-„Sti“-Eintrag (ebenso wie ein CA/QC-Eintrag, der durch die Verwendung der „Sie“-„additionalServiceInformation Extension“ näher als „Root-CA/QC“ bestimmt wurde) — bedeutet, dass alle durch die mit „Sdi“ identifizierte CA (ebenso bei der CA-Hierarchie, die von der mit „Sdi“ identifizierten Root-CA ausgeht) ausgestellten Anwenderzertifikate QCs sind, vorausgesetzt, dass dies im Zertifikat durch die Verwendung der entsprechenden maschinenlesbaren QC-Erklärung (d. h. QcCompliance) und/oder der vom ETSI definierten QCP(+) OIDs angegeben wird (und von der Aufsichts- bzw. Akkreditierungsstelle gewährleistet wird, siehe oben „Allgemeine Leitlinien für die Bearbeitung“). —  Hinweis: Wenn keine „Sie“-„Qualifications Extension“-Informationen vorhanden sind oder ein als QC bezeichnetes Anwenderzertifikat nicht durch einen entsprechenden „Sie“-„Qualifications Extension“-Eintrag näher bezeichnet ist, wird die Korrektheit der maschinenlesbaren Informationen im QC überwacht bzw. akkreditiert; damit wird gewährleistet, dass die Verwendung (oder Nicht-Verwendung) der entsprechenden QC-Erklärungen (d. h. QcCompliance, QcSSCD) und/oder der vom ETSI definierten QCP(+) OIDs den Angaben des CSPQC entspricht; —  und WENN„Sie“-„Qualifications Extension“-Informationen vorhanden sind, müssen — zusätzlich zur obigen Standard-Auslegungsregel — Zertifikate, die durch die Verwendung dieser „Sie“-„Qualifications Extension“-Informationen identifiziert werden, die auf dem Grundsatz einer Abfolge von „Filtern“ zur näheren Identifikation einer Gruppe von Zertifikaten beruhen, anhand deren entsprechende Kennzeichner interpretiert werden, die Zusatzinformationen zum qualifizierten Status, zur „SSCD-Unterstützung“ und/oder zur „Legal person as subject“ enthalten (z. B. jene Zertifikate, die einen speziellen OID in der „Certificate Policy“-Erweiterung enthalten und/oder ein spezielles „Key usage“-Muster aufweisen und/oder durch die Verwendung eines speziellen, in einem eigenen Feld oder einer Erweiterung des Zertifikats angegebenen Werts, gefiltert werden usw.). Diese Kennzeichner gehören zu folgender Gruppe von „Kennzeichnern“, die — bei Fehlen einschlägiger Informationen im entsprechenden QC-Zertifikat — verwendet werden zur —  — Angabe des qualifizierten Status: Bedeutung von „QCStatement“: identifiziertes Zertifikat (identifizierte Zertifikate) ist (sind) qualifiziert; — UND/ODER — Angabe der Art der SSCD-Unterstützung: —  — Bedeutung des Kennzeichnerwerts „QCWithSSCD“: „QC unterstützt durch eine SSCD“ oder — Bedeutung des Kennzeichnerwerts „QCNoSSCD“: „QC nicht durch eine SSCD unterstützt“ oder — Bedeutung des Kennzeichnerwerts „QCSSCDStatusAsInCert“: Angaben zur SSCD-Unterstützung in jedem QC im Rahmen der unter „Sdi“-„Sie“ angegebenen Informationen in diesem CA/QC-Eintrag sichergestellt; — UND/ODER — Angabe zur Ausstellung für juristische Personen: —  — Bedeutung des Kennzeichnerwerts „QCForLegalPerson“: „Zertifikat wurde für juristische Person ausgestellt“. 3.5.    Dienste, die „CA/QC“-Dienste unterstützen, aber nicht Bestandteil der „CA/QC“-„Sdi“ sind Dienste im Zusammenhang mit dem Gültigkeitsstatus von qualifizierten Zertifikaten, bei denen die Angabe des Gültigkeitsstatus (

Quellenbestand vom 5. Oktober 2026. Die Sammlung wird schrittweise erweitert. Dokumentfassungen sind nicht mit der Zahl eigenständiger Gesetze gleichzusetzen.